وقتی مدیریت یک سایت وردپرسی را بر عهده میگیریم، یکی از اولین دغدغههایمان محافظت از سایت در برابر ورودهای مشکوک، فایلهای آلوده و درخواستهای غیرعادی است. برای همین سراغ افزونه Wordfence میرویم و قدمبهقدم بخشهای مختلفش را تنظیم میکنیم. ورد فنس نسخه رایگان و پولی دارد و در این مقاله با امکانات نسخه رایگان پیش میرویم.
در این مقاله چی قراره یاد بگیریم؟
نصب و فعالسازی افزونه Wordfence
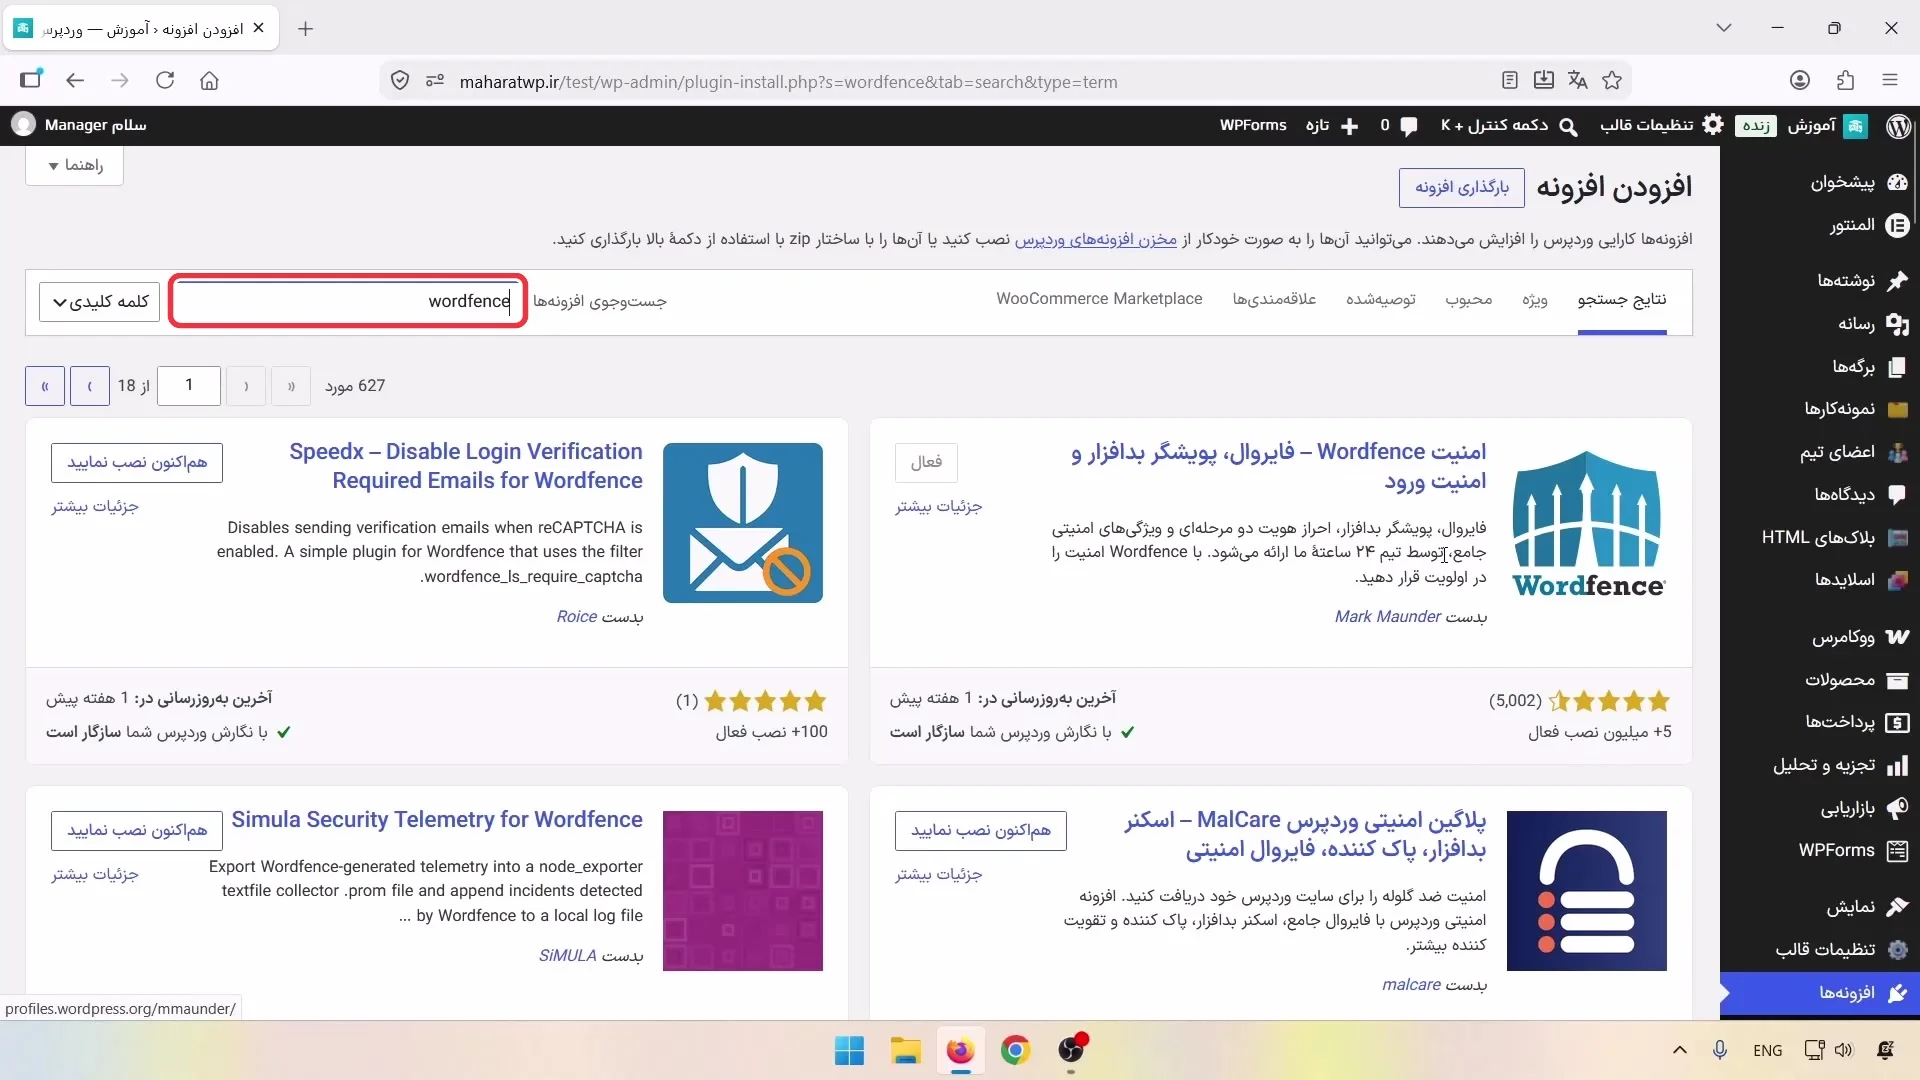
برای شروع، وارد بخش «افزونهها» و بعد «افزودن افزونه تازه» میشویم. عبارت Wordfence را جستوجو میکنیم و افزونه را نصب و فعال میکنیم.
دریافت لایسنس رایگان افزونه وردفنس
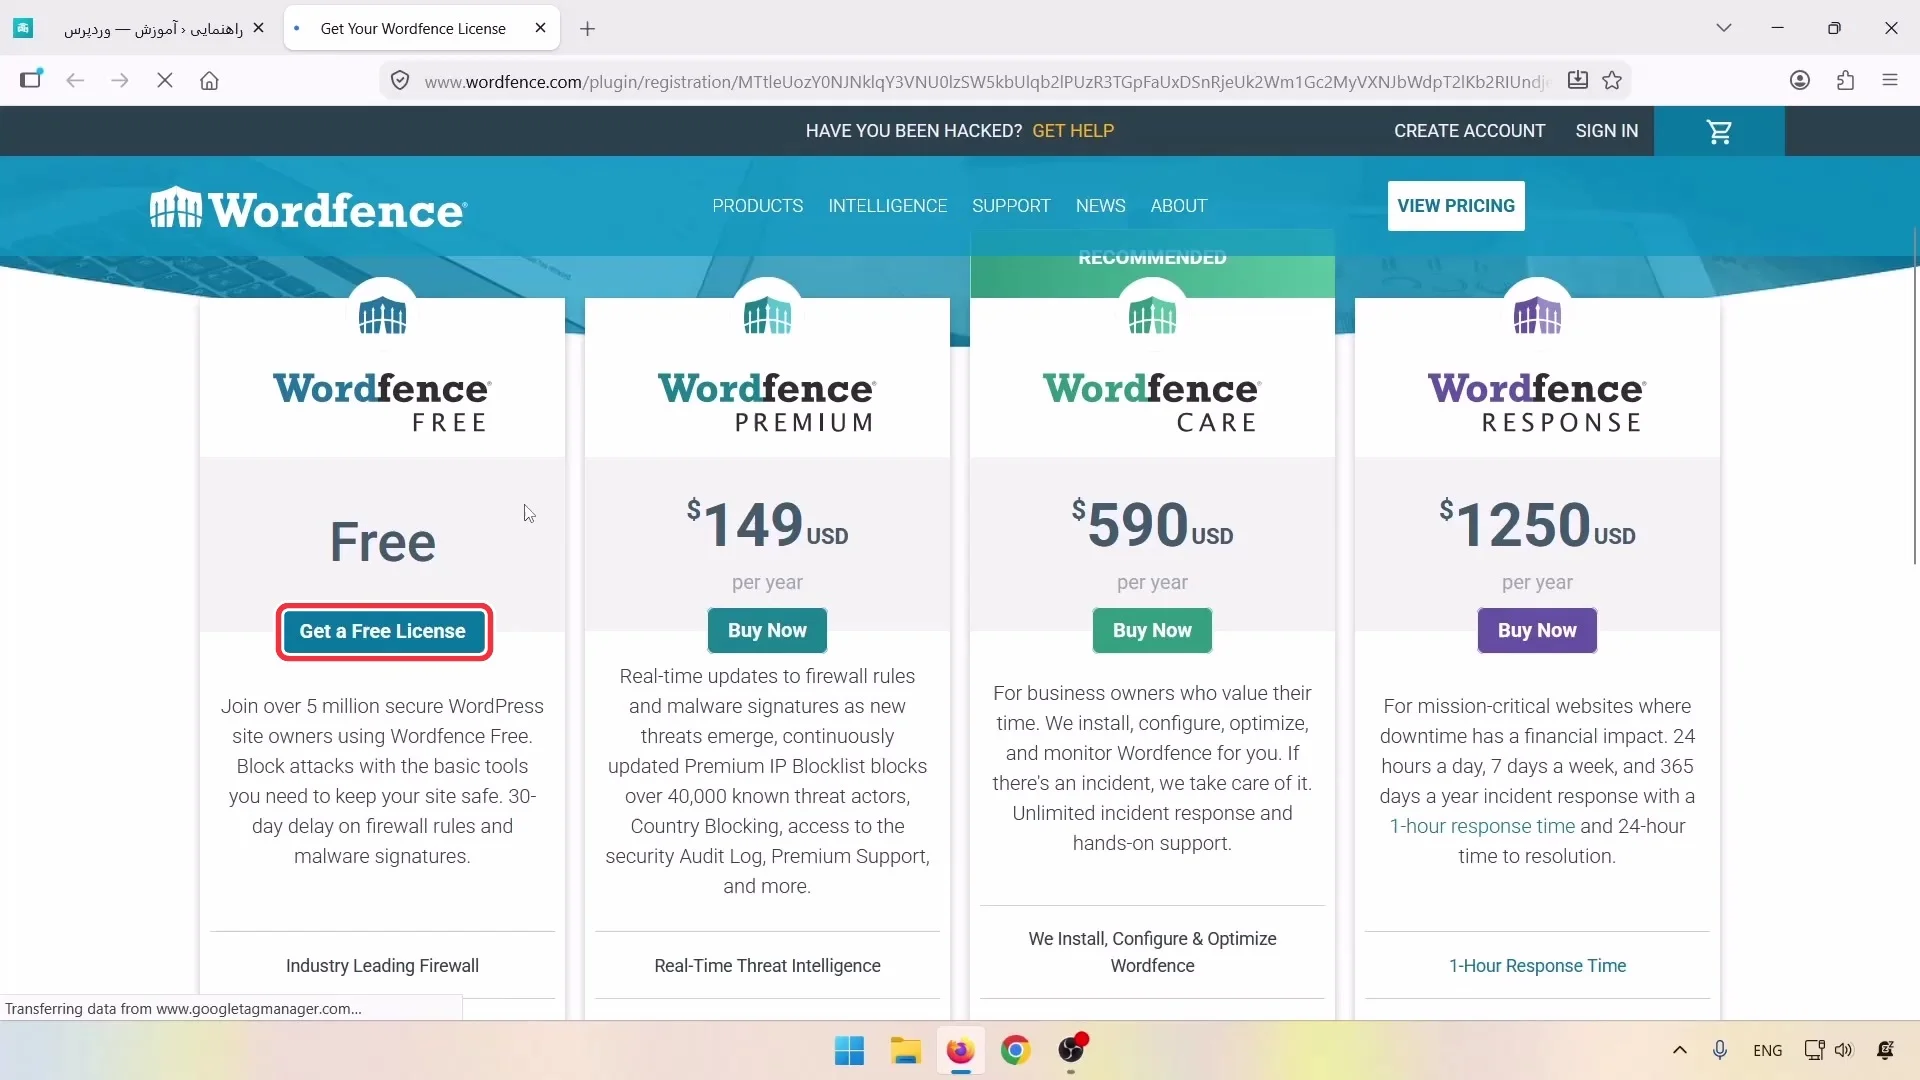
بعد از فعالسازی، روی Continue Installation کلیک میکنیم. در صفحه بازشده، گزینه Get a Free License را میزنیم تا لایسنس رایگان را بگیریم.
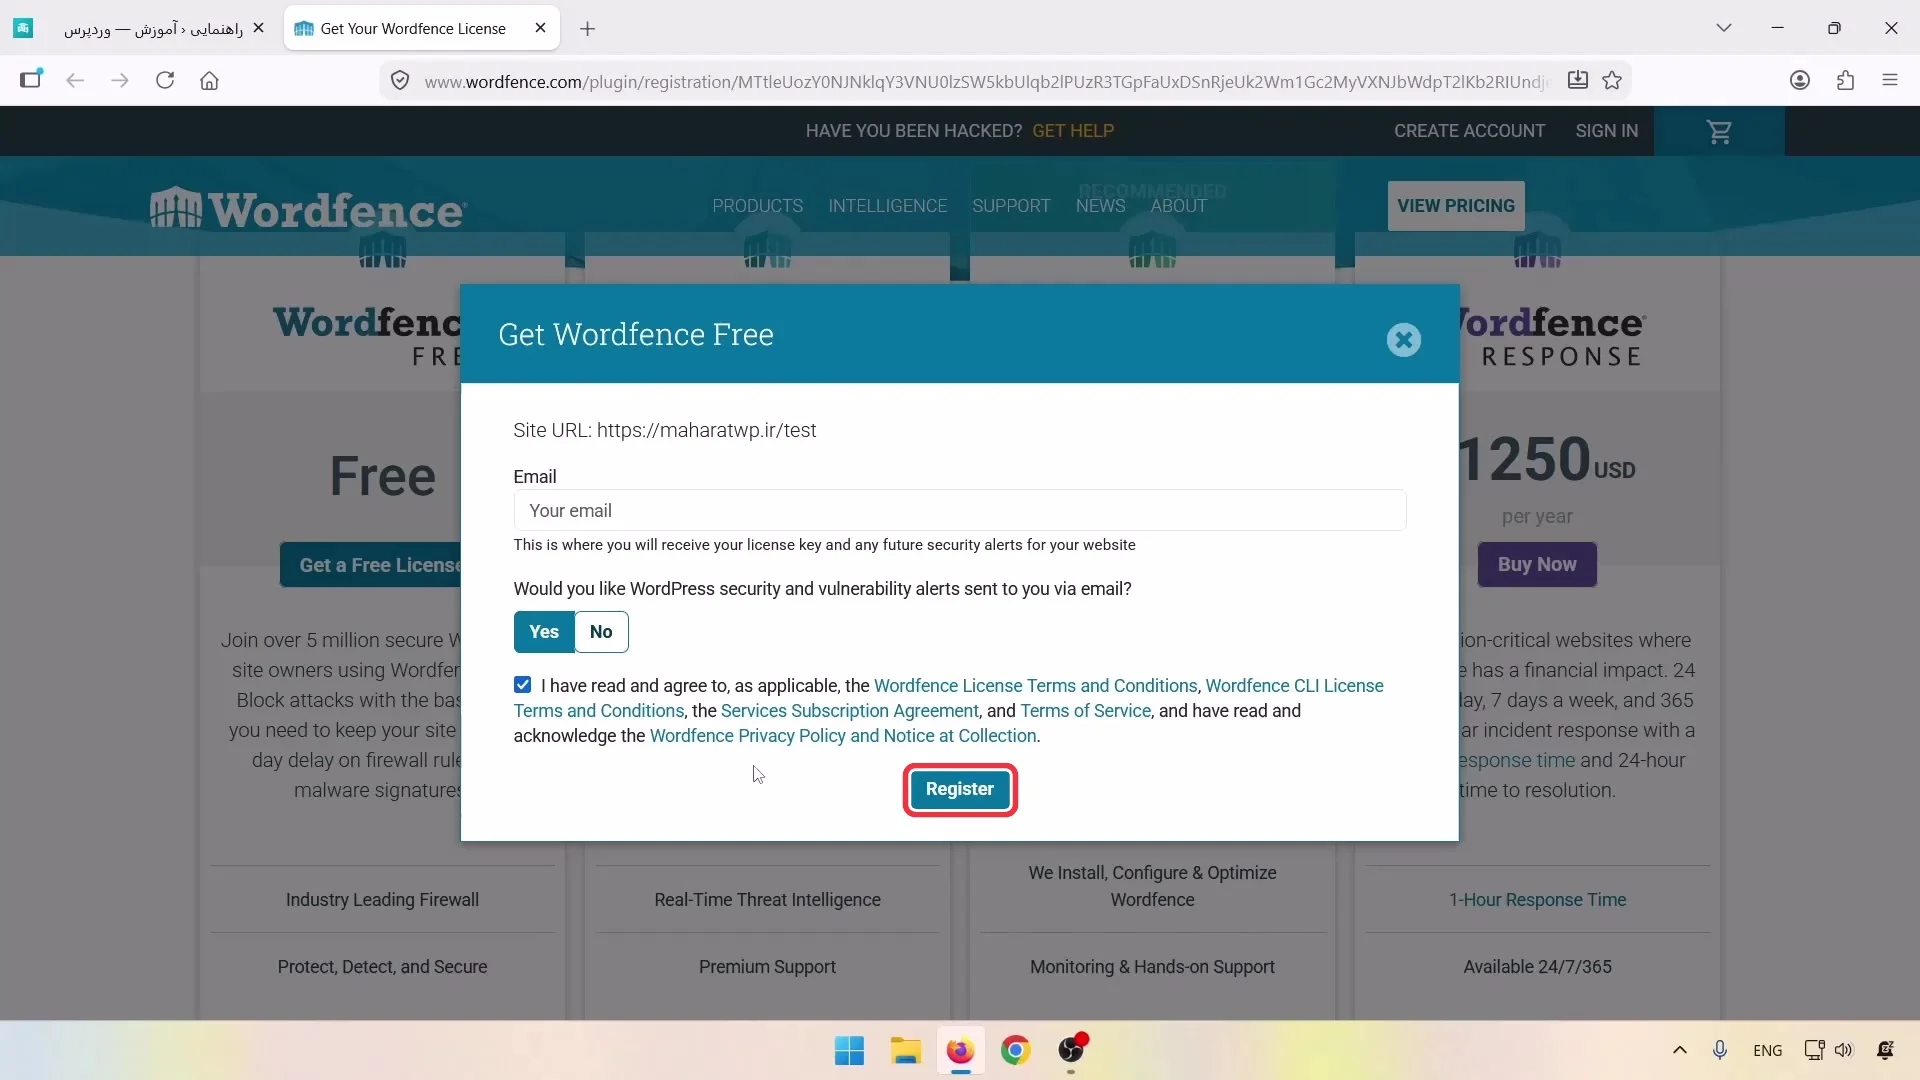
در فرم بازشده، آدرس سایت و ایمیلمان را میبینیم. مشخص میکنیم اطلاعرسانیهای عمومی امنیت وردپرس برایمان ایمیل شوند یا نه، تیک پذیرش شرایط را میزنیم و روی Register کلیک میکنیم.
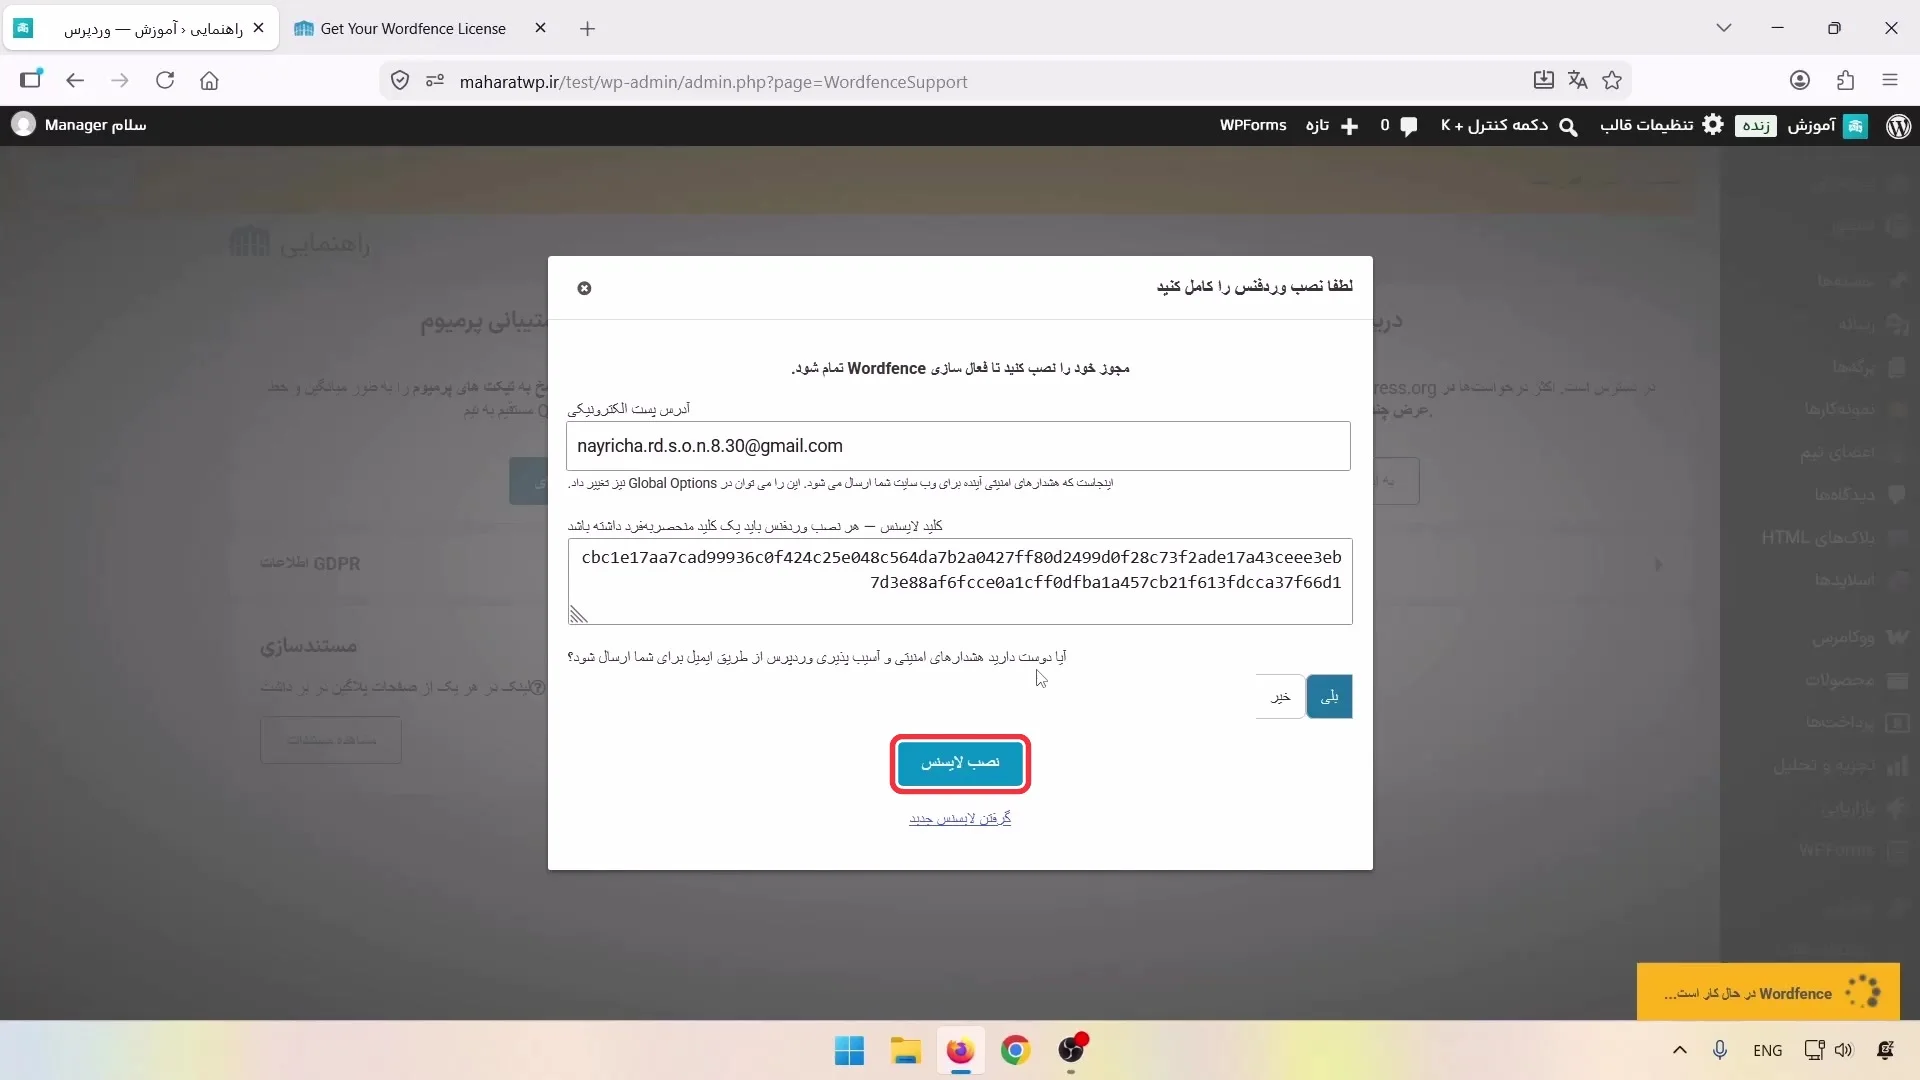
در نسخه رایگان، قوانین فایروال و امضاهای امنیتی با ۳۰ روز تأخیر در اختیارمان قرار میگیرند. ایمیل را وارد میکنیم، مراحل ثبتنام را جلو میبریم و کد لایسنس را همراه ایمیل داخل فرم افزونه قرار میدهیم. در پایان، روی Install License کلیک میکنیم.
آشنایی با داشبورد افزونه Wordfence
بعد از نصب لایسنس، وارد داشبورد افزونه Wordfence میشویم. از این صفحه وضعیت کلی فایروال، اسکن و بخشهای امنیتی را میبینیم و به قسمتهای مختلف افزونه دسترسی پیدا میکنیم.
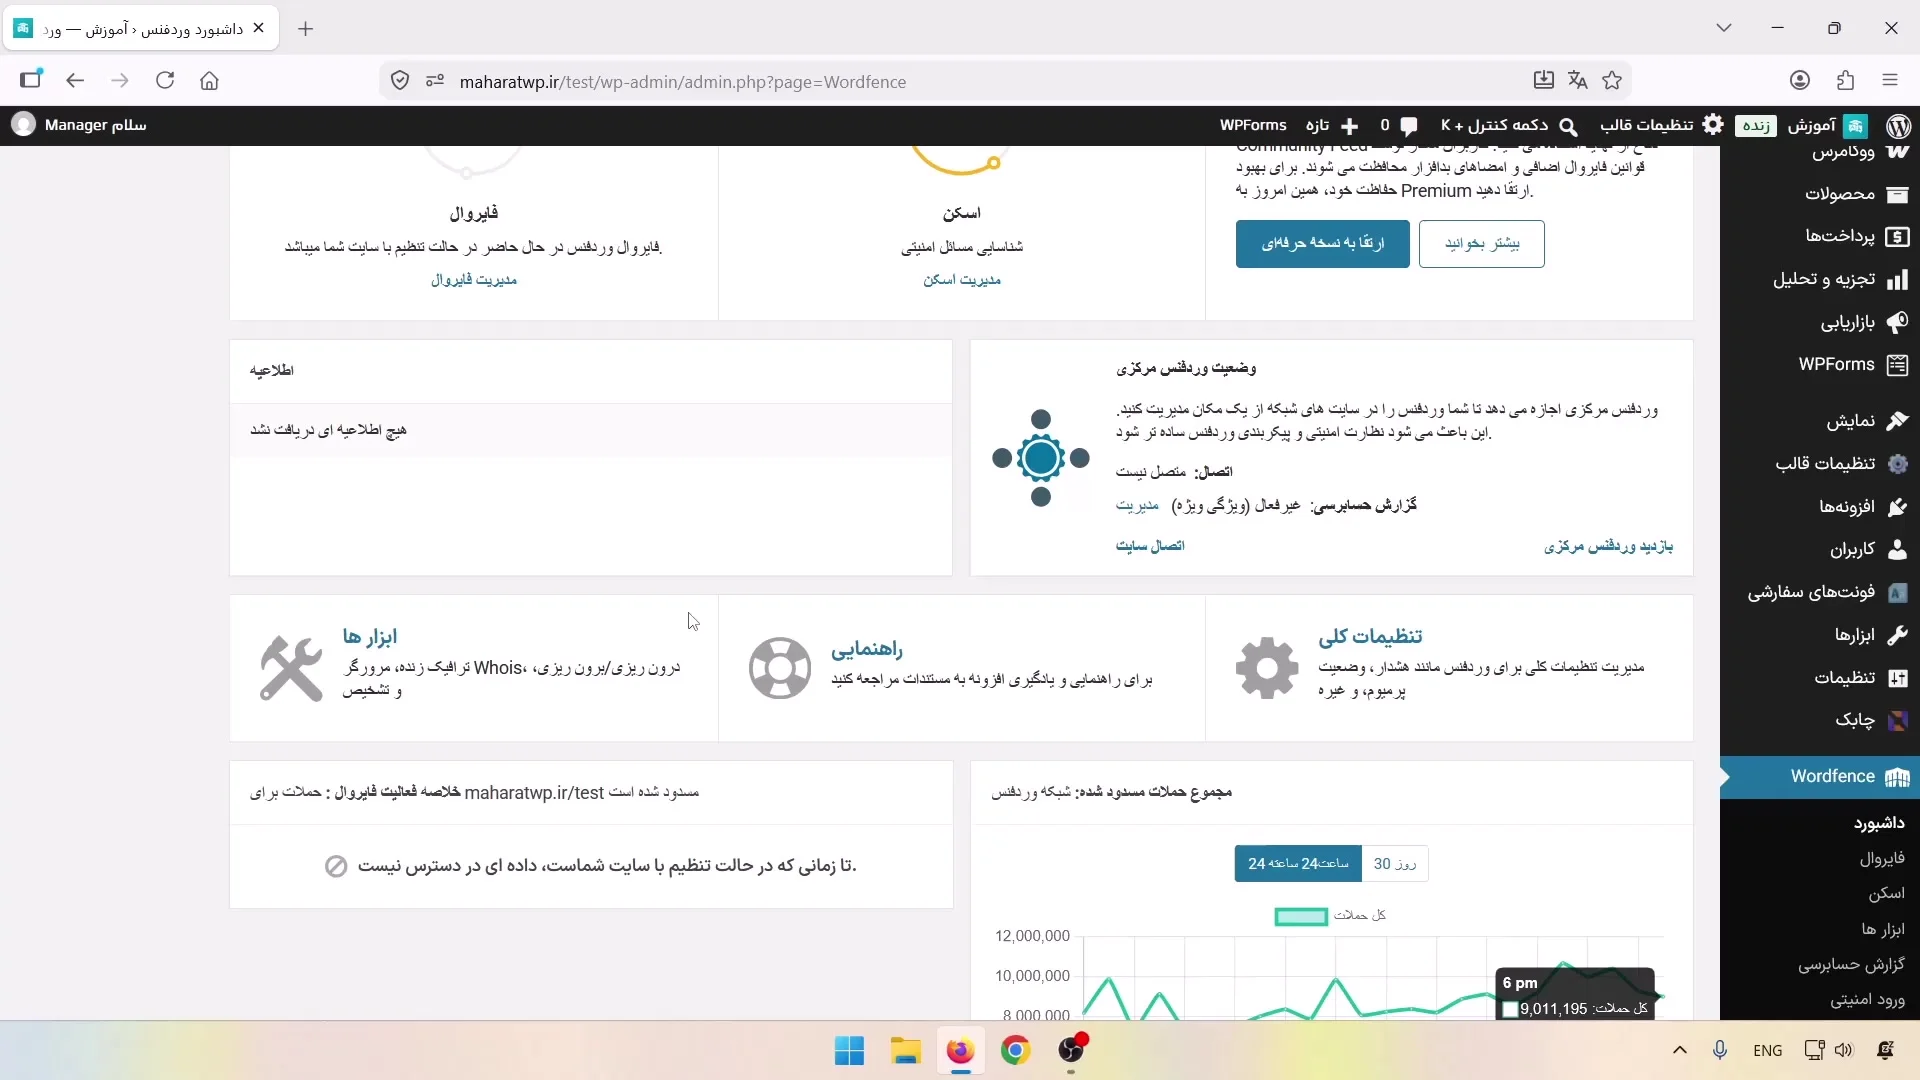
در نگاه اول ممکن است داشبورد افزونه وردفنس کمی شلوغ به نظر برسد، چون در هر صفحه چند لینک برای رفتن به بخشهای دیگر افزونه میبینیم. بیشتر این لینکها تکراری هستند و همان بخشهایی را باز میکنند که از منوی Wordfence هم در دسترسمان قرار دارند. بنابراین لازم نیست همه گزینههای روی داشبورد را جداگانه تنظیم کنیم و بخشها را بهترتیب جلو میبریم.
تنظیم فایروال افزونه Wordfence
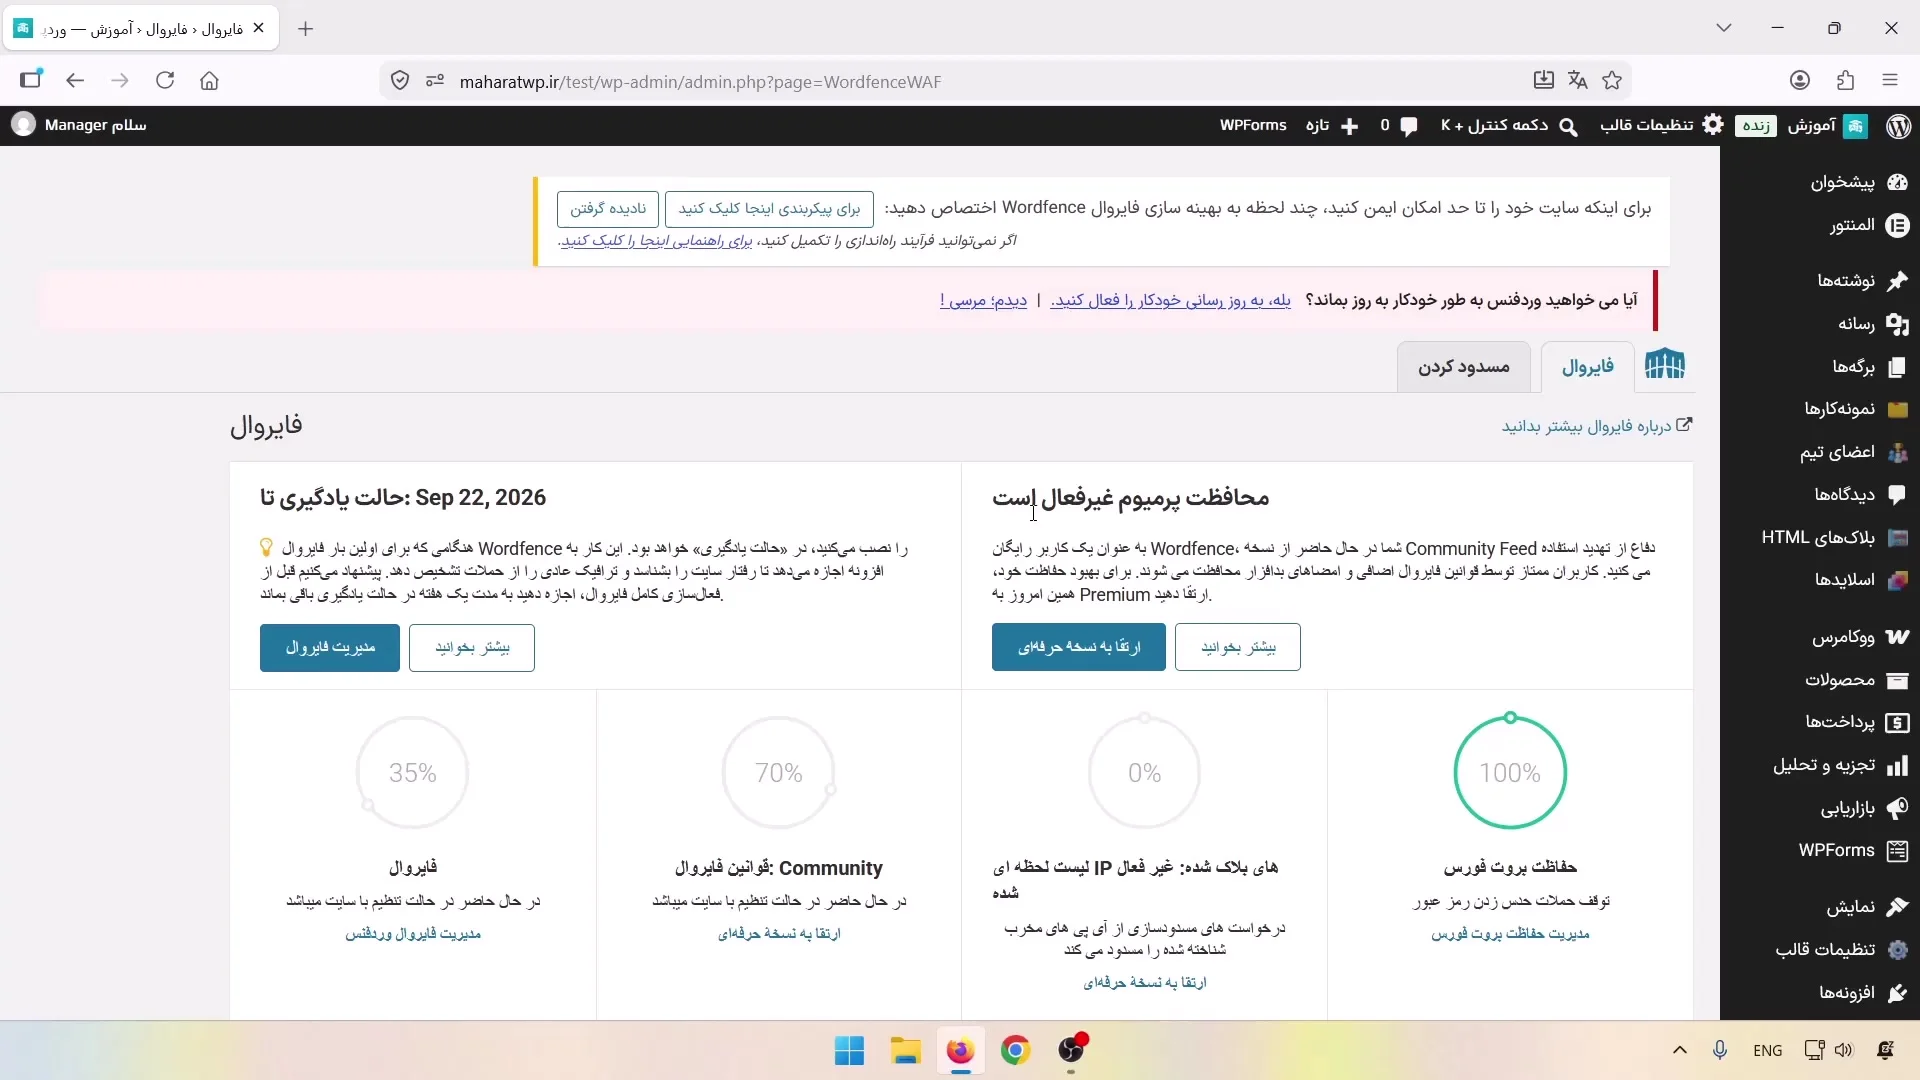
اول سراغ فایروال میرویم که یکی از مهمترین بخشهای امنیتی افزونه Wordfence است. وقتی شخص یا رباتی بخواهد فعالیت مشکوکی روی سایت انجام بدهد، فایروال میتواند آیپی او را مسدود کند و جلوی دسترسیاش را بگیرد.
در این صفحه دو تب اصلی داریم. در تب Firewall تنظیمات فایروال را انجام میدهیم و در تب Blocking فهرست آیپیهای مسدودشده را میبینیم. اگر کاربری اعلام کند که آیپی او مسدود شده، از همین فهرست میتوانیم مسدودسازی را برداریم. همچنین میتوانیم یک آیپی را خودمان وارد کنیم و آن را به فهرست مسدودشدهها اضافه کنیم.
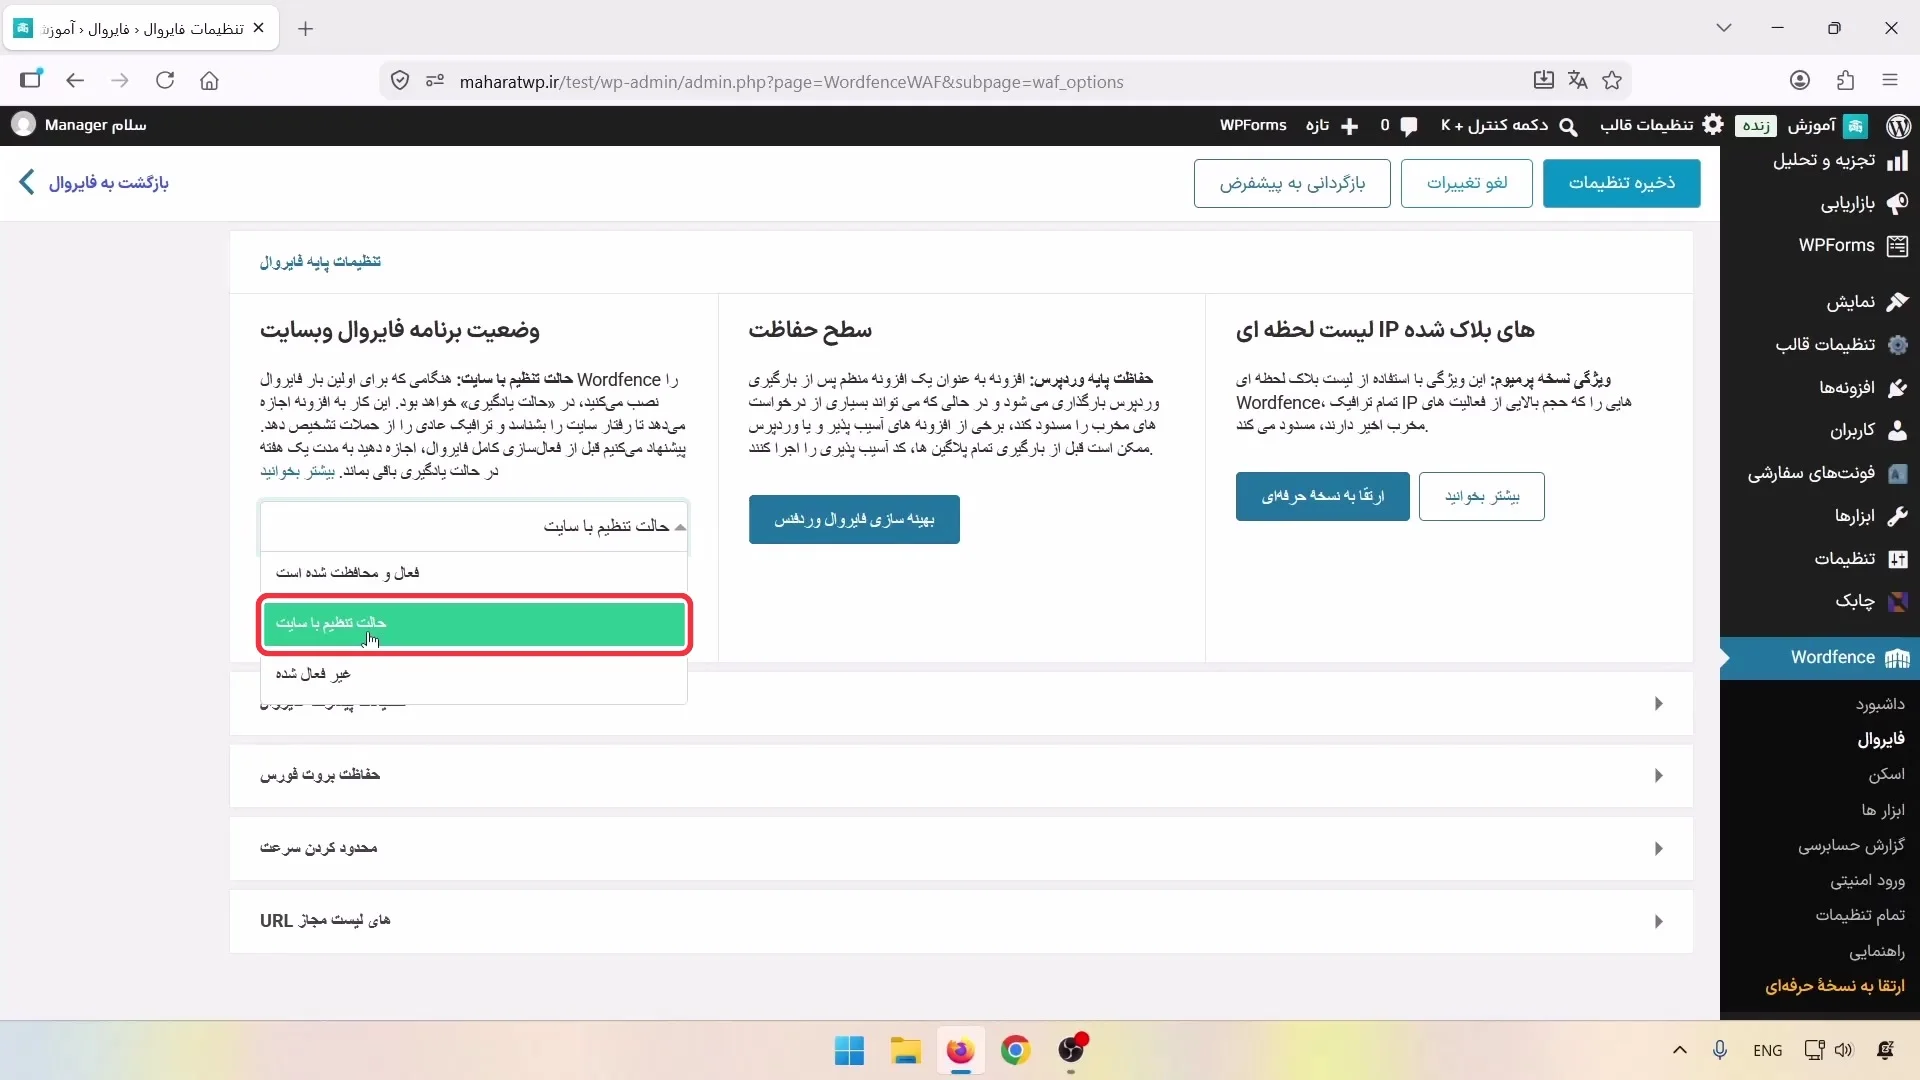
حالتهای فایروال افزونه وردفنس
با ورود به Manage Firewall سه حالت اصلی را میبینیم: فایروال غیرفعال، حالت یادگیری یا Learning Mode و حالت فعال و محافظتشده. در حالت یادگیری، افزونه رفتارهایی را که روی سایت انجام میدهیم، زیر نظر میگیرد تا فعالیت عادی قالب یا افزونهها را بهاشتباه یک مشکل امنیتی تشخیص ندهد.
اگر یک فعالیت عادی از طرف فایروال محدود شود، ممکن است بخشی از سایت درست کار نکند. حالت یادگیری کمک میکند این رفتارهای عادی به فهرست مجاز اضافه شوند. خودمان هم میتوانیم موارد جدیدی را به این فهرست اضافه کنیم.
حالت Learning Mode را فعال میکنیم و تیک تغییر خودکار وضعیت را هم روشن نگه میداریم. با این تنظیم، افزونه حدود یک هفته رفتار سایت را بررسی میکند و بعد فایروال را بهصورت خودکار روی حالت فعال و محافظتشده قرار میدهد.
بهینهسازی فایروال افزونه Wordfence
فایروال افزونه در حالت پایه همراه بخشهای دیگر وردپرس بارگذاری میشود. ترتیب بارگذاری وردپرس به این شکل است که ابتدا هسته، بعد افزونهها و سپس بخشهای دیگر اجرا میشوند. با Optimize Wordfence Firewall کاری میکنیم که فایروال زودتر و حتی قبل از هسته وردپرس اجرا شود.
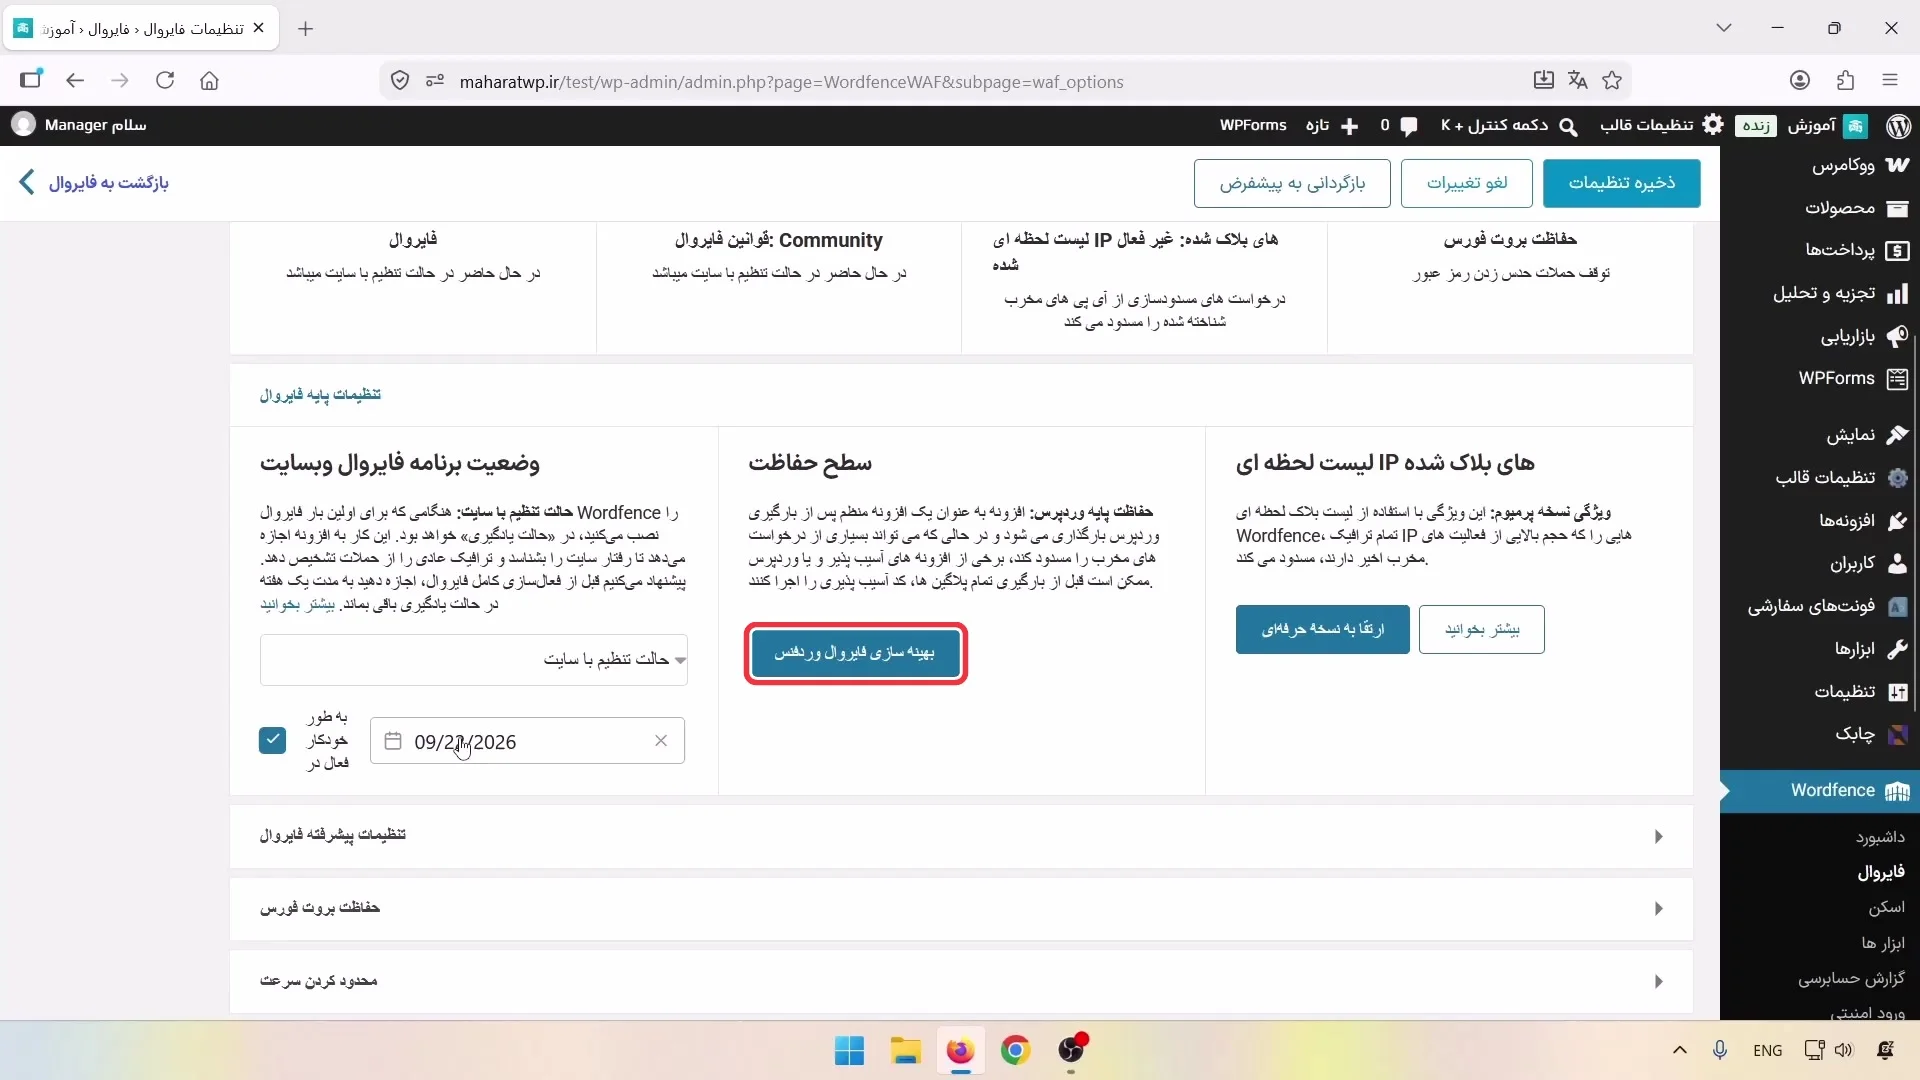
بعد از کلیک روی گزینه بهینهسازی، افزونه نوع وبسرور را بهصورت خودکار تشخیص میدهد. اینجا وبسرور LiteSpeed شناسایی میشود. امکان تغییر دستی این گزینه هم وجود دارد، اما همان تشخیص خودکار را نگه میداریم.
چون این تغییر روی فایلهای htaccess. و user.ini اثر میگذارد، افزونه از ما میخواهد ابتدا نسخه پشتیبان آنها را دانلود کنیم. تا وقتی روی دکمه دانلود فایلها کلیک نکنیم، دکمه Continue فعال نمیشود. بعد از دانلود بکاپ، روی Continue کلیک میکنیم تا فایروال قبل از هسته وردپرس بارگذاری شود.
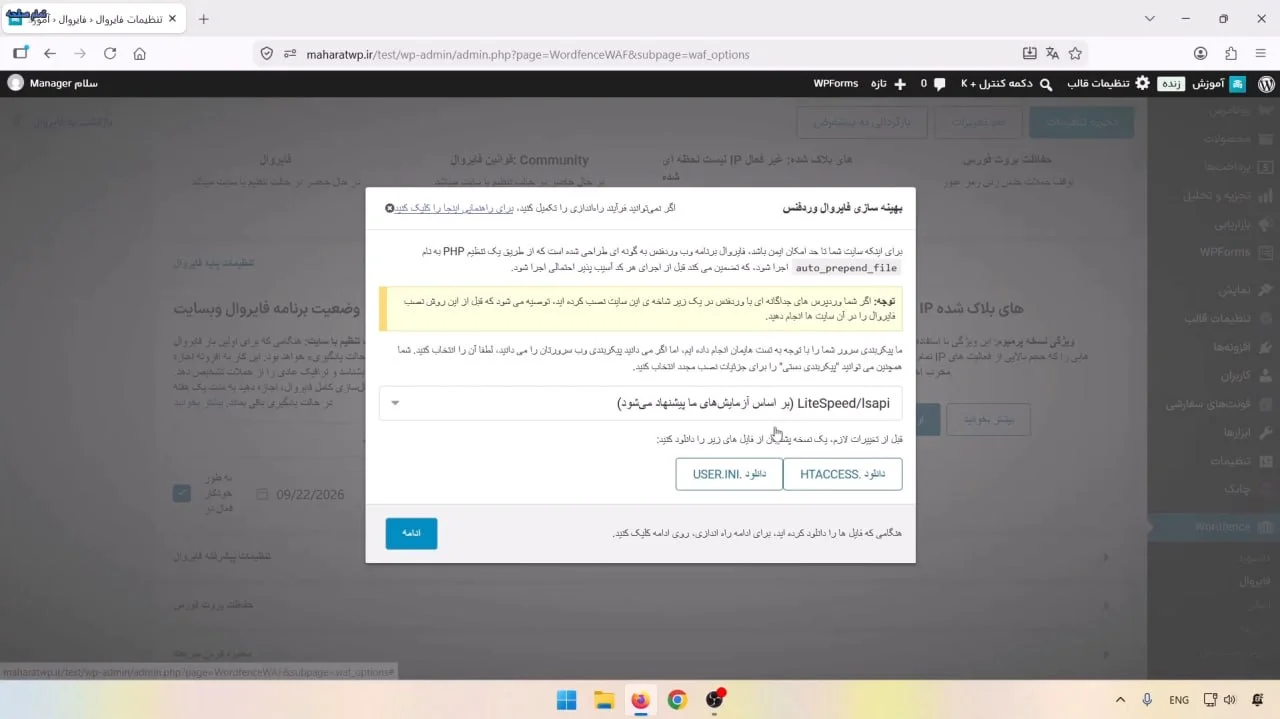
فعلاً این گزینه را فعال نمیکنیم، چون فعال یا غیرفعالشدن آن ممکن است حدود ۵ تا ۱۰ دقیقه زمان ببرد.
تنظیم آیپیها و قوانین پیشرفته افزونه Wordfence
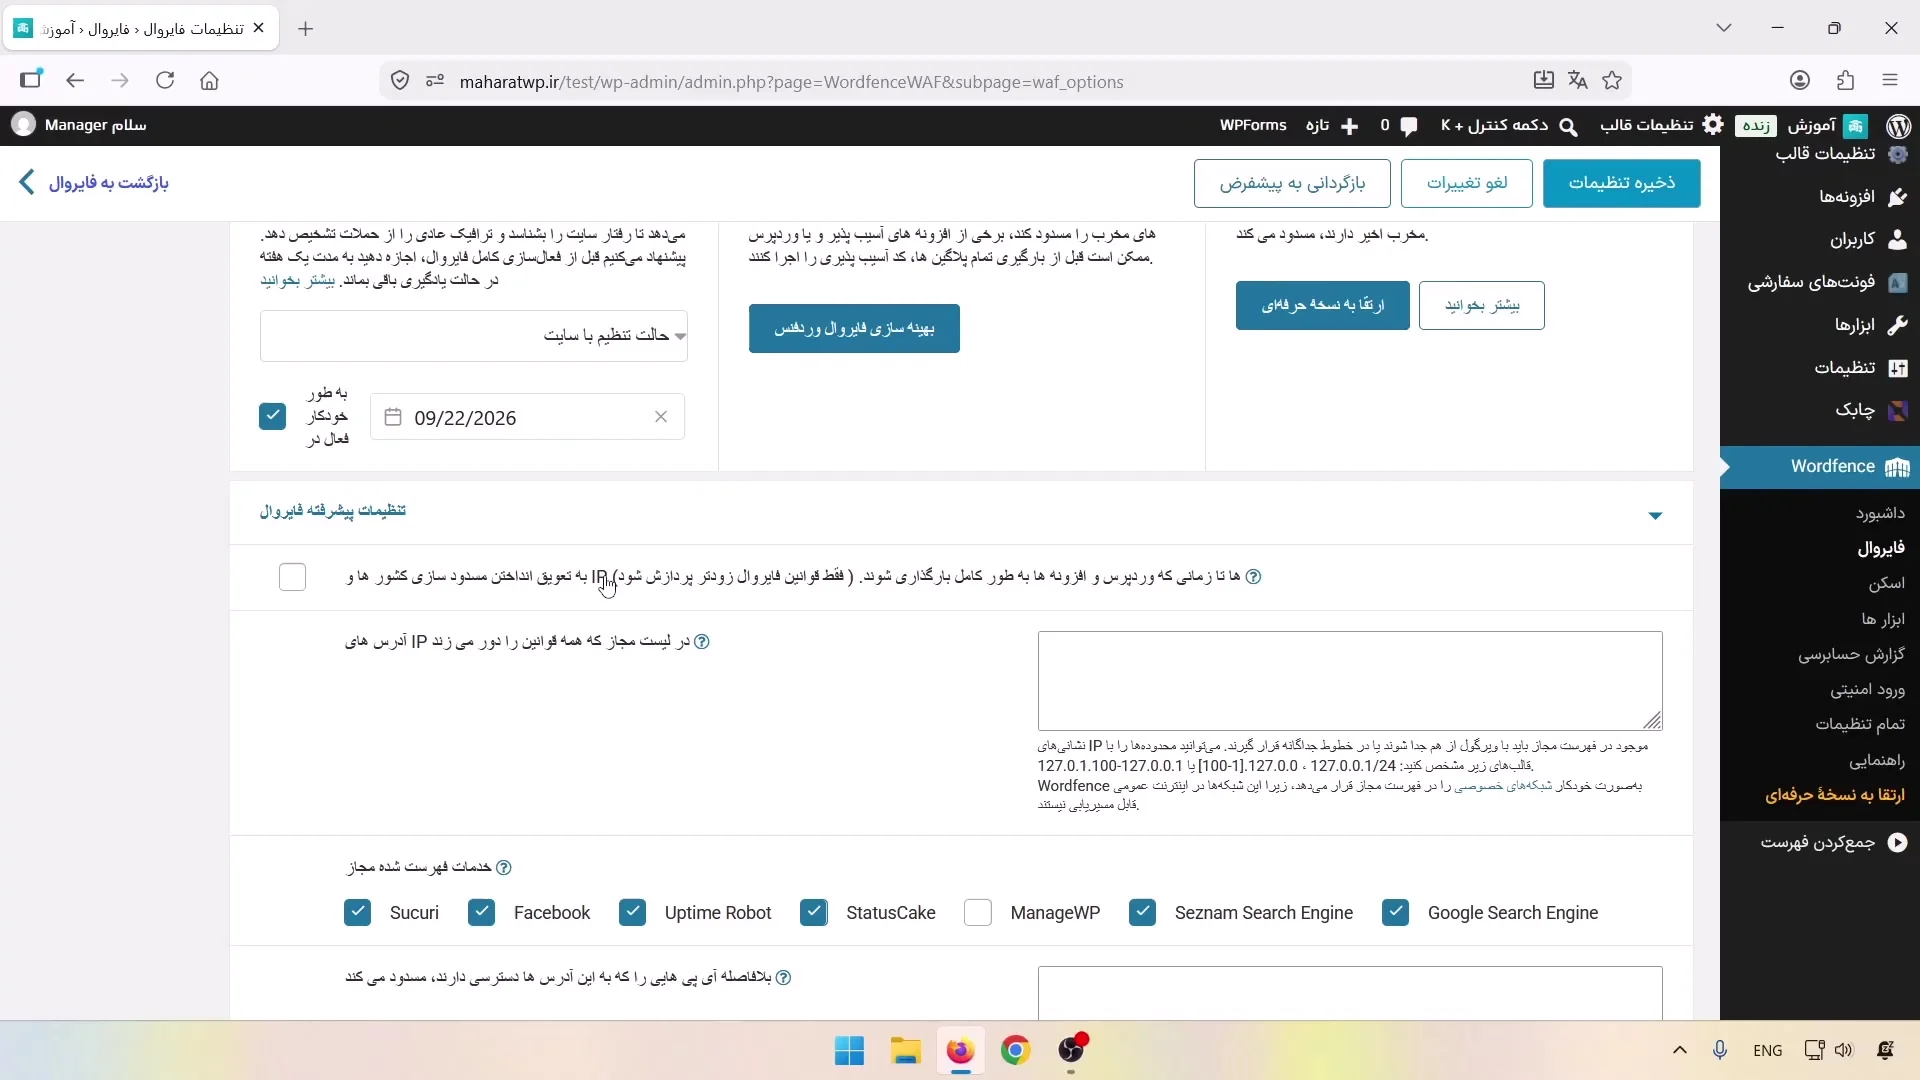
اولین گزینه تنظیمات پیشرفته به روش مسدودکردن آیپی مربوط میشود. اگر فایروال را بهینه کرده باشیم، با این گزینه میتوانیم بخش مسدودکردن آیپی را از بهینهسازی مستثنا کنیم تا مانند حالت پایه و کمی دیرتر اجرا شود. در این حالت، سیستم مسدودکردن آیپی بعد از بارگذاری بخشهای بیشتری از وردپرس کارش را شروع میکند و دید کاملتری روی فعالیتهای سایت دارد.
ساخت فهرست آیپیهای مجاز
در Allowed IP Addresses میتوانیم آیپیهایی را وارد کنیم که نباید توسط فایروال مسدود شوند. برای نمونه، میتوانیم آیپی مدیر سایت را در این قسمت قرار بدهیم تا هنگام کار روی سایت بهاشتباه مسدود نشویم.
آیپی را میتوانیم بهصورت دقیق یا بهشکل یک بازه وارد کنیم. اگر چند آیپی داریم، آنها را با ویرگول از هم جدا میکنیم. در فهرست سرویسهای مجاز نیز میتوانیم سرویسهایی مثل UptimeRobot را مستثنا کنیم تا خزنده آنها بدون مشکل سایت را بررسی کند.
مسدودکردن دسترسی به آدرسهای مشخص
اگر آدرسی در سایت داریم که هیچ کاربر عادی نباید واردش شود، مسیر نسبی آن را در قسمت مربوط وارد میکنیم. در این حالت هر آیپی که آن آدرس را باز کند، بدون بررسی بیشتر مسدود میشود. این گزینه برای آدرسهای قدیمی آسیبپذیر یا مسیرهایی که بهعنوان طعمه قرار دادهایم، کاربرد دارد.
نادیدهگرفتن بعضی آیپیها در هشدارها
آیپیهایی که در بخش Ignored IP Addresses وارد میکنیم، همچنان میتوانند توسط فایروال بررسی شوند، اما بابت فعالیتشان هشدار ایمیلی دریافت نمیکنیم. برای نمونه، میتوانیم آیپی مدیر سایت را هم در فهرست مجاز و هم در فهرست نادیدهگرفتهشده برای هشدارها قرار بدهیم.
قوانین WAF و بازنشانی تنظیمات
در ادامه، قوانین حملاتی مثل SQL Injection و XSS را میبینیم. همه این قوانین را فعال نگه میداریم، مگر اینکه برای انجام یک آزمایش خاص مجبور شویم قانونی را موقتاً غیرفعال کنیم. گزینه بازنشانی هم تمام تنظیمات این قسمت را به حالت پیشفرض برمیگرداند.
تنظیم محافظت افزونه Wordfence در برابر حملات ورود
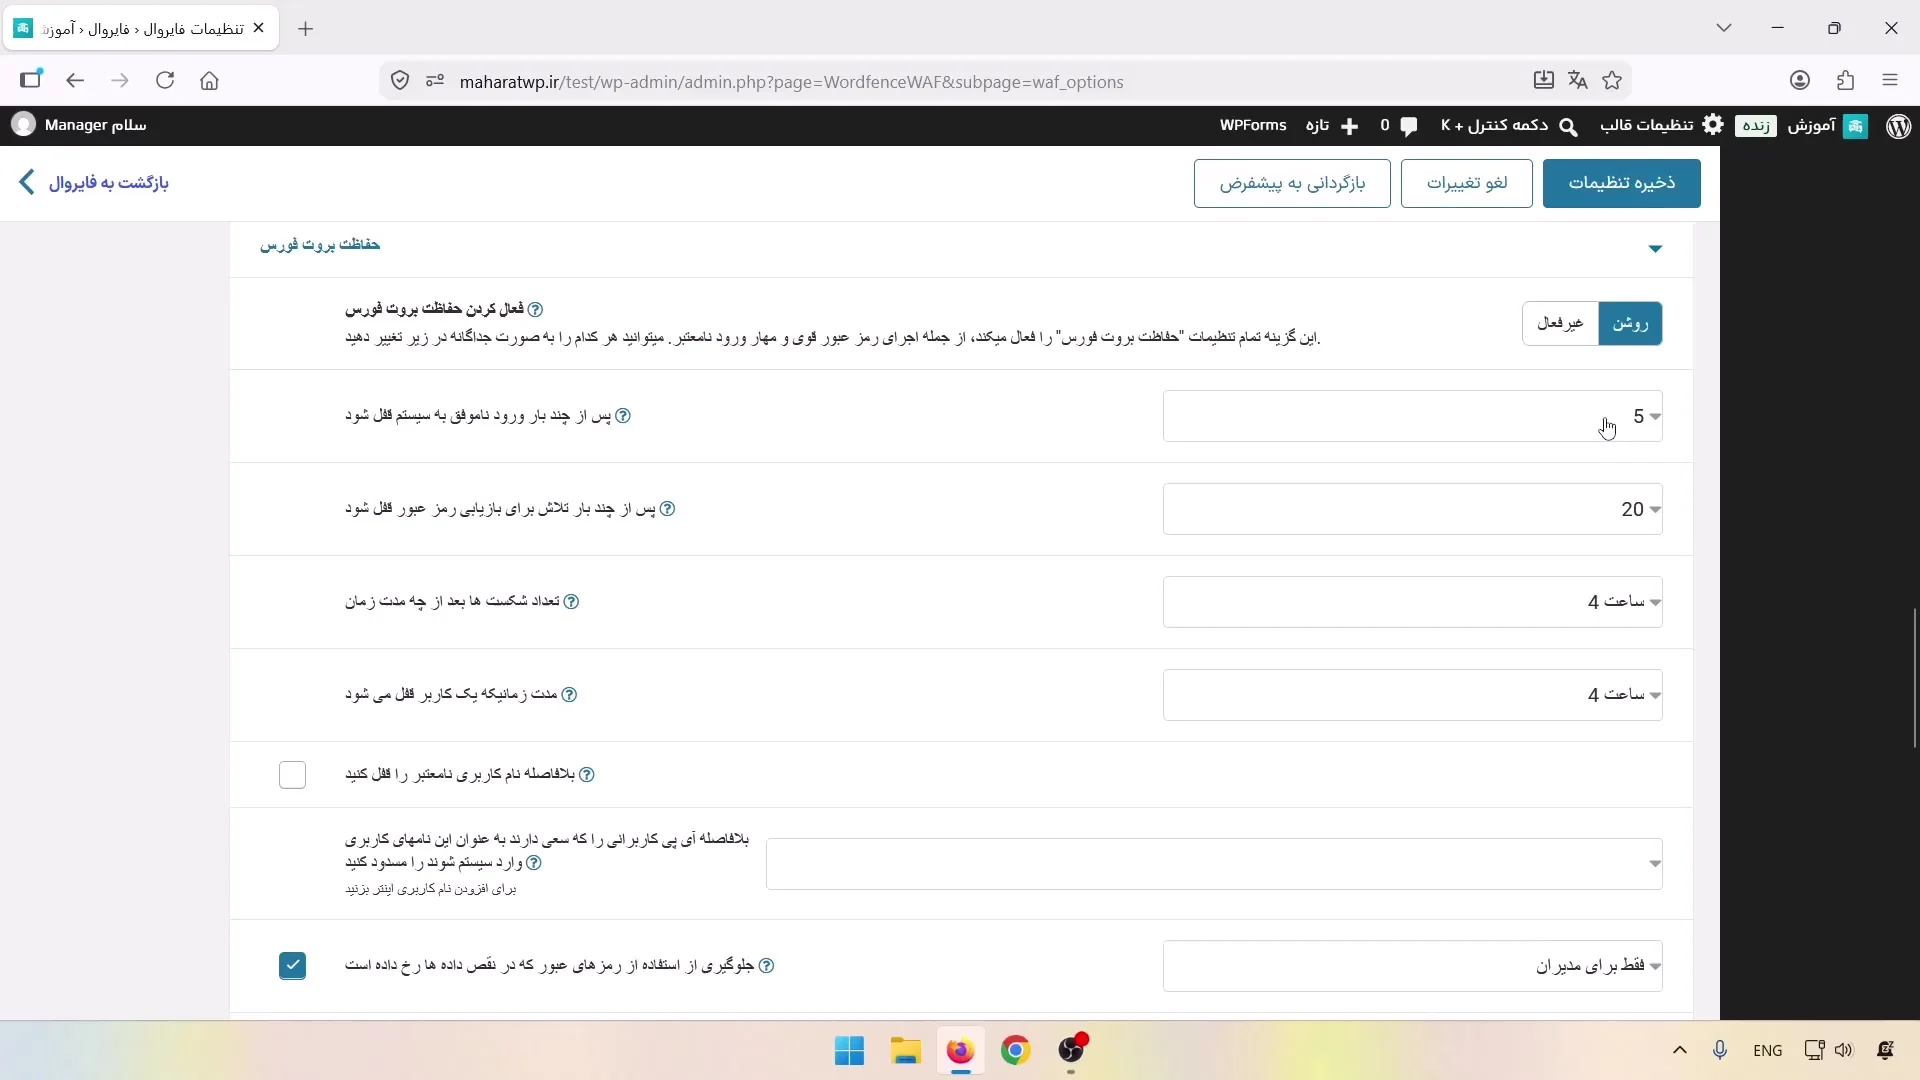
حمله Brute Force زمانی اتفاق میافتد که یک کاربر یا ربات، رمزهای مختلف را پشتسرهم امتحان کند تا وارد یکی از حسابهای سایت شود. در بخش Brute Force Protection مشخص میکنیم افزونه وردفنس بعد از چند تلاش ناموفق، آیپی را مسدود کند.
ابتدا این قابلیت را فعال میکنیم. بعد تعداد تلاش ناموفق برای ورود و تعداد تلاش برای بازیابی رمز عبور را مشخص میکنیم. این دو عدد جدا هستند؛ یعنی میتوانیم برای ورود و فراموشی رمز محدودیت متفاوتی قرار بدهیم.
کنترل نام کاربری و رمز عبور
در ادامه، تنظیمات مربوط به تلاشهای ناموفق ورود، نامهای کاربری نامعتبر و استفاده از رمزهای ضعیف یا افشاشده را بررسی میکنیم تا امنیت صفحه ورود سایت را افزایش بدهیم.
بازه محاسبه تلاشها و مدت مسدودشدن
تعداد تلاشهای ناموفق در یک بازه زمانی محاسبه میشود. برای نمونه، اگر بازه روی چهار ساعت باشد، تلاشهای ناموفق هر آیپی بعد از چهار ساعت دوباره صفر میشوند. مدت مسدودشدن را هم جداگانه مشخص میکنیم؛ یعنی تعیین میکنیم آیپی متخلف چند ساعت نتواند سایت را باز کند.
قفلکردن نامهای کاربری نامعتبر
اگر گزینه قفل فوری نام کاربری نامعتبر را روشن کنیم، وقتی شخصی نام کاربری ثبتنشدهای را وارد کند، همان لحظه مسدود میشود. همچنین میتوانیم نام چند حساب مشخص را انتخاب کنیم تا هرکسی با آن نامهای کاربری قصد ورود داشت، آیپیاش مسدود شود.
جلوگیری از رمزهای افشاشده و ضعیف
با گزینه جلوگیری از رمزهای افشاشده، اجازه نمیدهیم مدیران یا کاربرانی که امکان انتشار محتوا دارند از رمزهایی استفاده کنند که قبلاً در نشتهای اطلاعاتی منتشر شدهاند. از قسمت بعدی هم میتوانیم استفاده از رمز قوی را اجباری کنیم.
نمایشندادن بخش اشتباه اطلاعات ورود
وردپرس ممکن است بعد از ورود ناموفق اعلام کند که رمز اشتباه است. همین پیام به شخص مقابل نشان میدهد که نام کاربری درست بوده است. با فعالکردن این گزینه، فقط پیام اشتباهبودن اطلاعات ورود نمایش داده میشود و مشخص نمیشود نام کاربری اشتباه بوده یا رمز عبور.
مسدودکردن نام admin و جلوگیری از کشف نام کاربران
با گزینه مربوط به نام admin اجازه نمیدهیم کاربران این نام رایج را برای حسابشان انتخاب کنند. گزینه جلوگیری از کشف نام کاربران هم دسترسی به نام کاربری از طریق آدرسهایی مانند author=1 را میبندد. برای امتحانکردن تنظیم، این آدرس را باز میکنیم و بعد از فعالشدن محافظت، با صفحه 404 روبهرو میشویم.
غیرفعالکردن Application Passwords یا رمزهای عبور برنامه
Application Passwords به برنامهها اجازه میدهد از طریق بخشهایی مثل REST API به اطلاعات مشخصی از وردپرس دسترسی داشته باشند. اگر در سایت هیچ برنامهای از این قابلیت استفاده نمیکند، میتوانیم گزینه غیرفعالکردن رمزهای برنامه را روشن کنیم. انتخاب این گزینه به روش استفاده ما از سایت بستگی دارد.
مسدودکردن درخواستهای POST مشکوک
درخواستهای وب اطلاعاتی مثل مرورگر و آدرس ارجاعدهنده دارند. افزونه میتواند درخواستهای POST را که همزمان اطلاعات مرورگر و ارجاعدهنده ندارند، مشکوک در نظر بگیرد و مسدود کند. متن پیامی را که به کاربر مسدودشده نمایش داده میشود هم در گزینه بعدی وارد میکنیم.
در پایان این بخش، قدرت رمز هنگام بهروزرسانی شناسنامه کاربر را بررسی میکنیم. گزینه مشارکت در شبکه امنیتی آنلاین Wordfence هم اطلاعات مربوط به رفتارهای امنیتی را برای بهبود افزونه ارسال میکند و اگر نخواهیم این ارتباط انجام شود، آن را غیرفعال میکنیم.
تنظیم محدودیت درخواستها در افزونه وردفنس
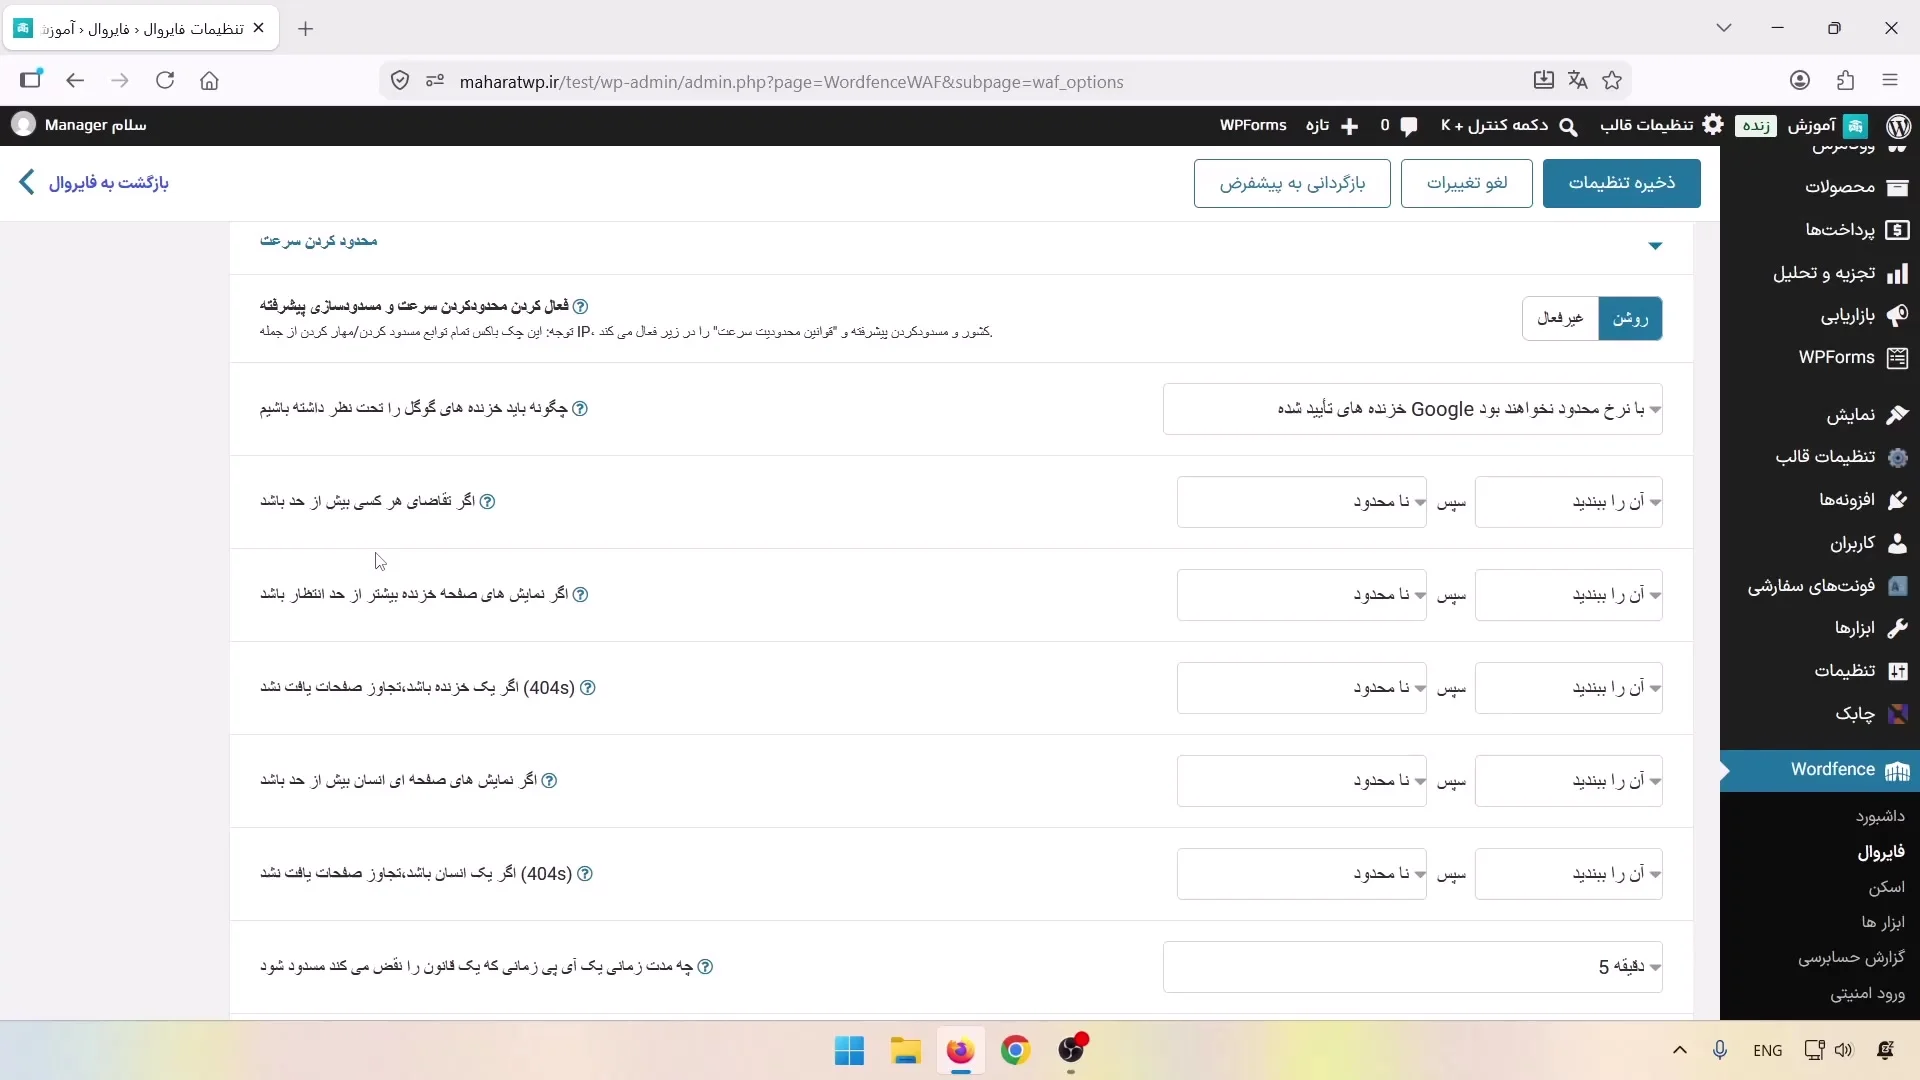
در Rate Limiting مشخص میکنیم هر کاربر یا ربات در هر دقیقه چند بار بتواند صفحات سایت را باز کند. وقتی تعداد درخواستها در یک دقیقه از حالت عادی خیلی بیشتر میشود، احتمال میدهیم یک ربات پشت این درخواستها قرار داشته باشد.
برای همه بازدیدکنندگان، خزندهها، بازدید صفحات 404 توسط رباتها و بازدید صفحات 404 توسط کاربران، محدودیت جداگانه تعیین میکنیم. بعد مشخص میکنیم وقتی تعداد درخواست از حد تعیینشده بیشتر شد، فقط سرعت آن کاهش پیدا کند یا آیپی برای مدتی مسدود شود.
رفتار با خزندههای گوگل
برای خزندههای گوگل سه انتخاب داریم. میتوانیم فقط خزندههایی را از محدودیت مستثنا کنیم که هم خودشان را گوگل معرفی میکنند و هم واقعاً از سرورهای گوگل آمدهاند. گزینه دیگر فقط به User Agent اعتماد میکند و گزینه سوم تمام محدودیتها را برای گوگل کنار میگذارد. گزینه اول را انتخاب میکنیم، چون هویت خزنده را هم بررسی میکند.
آدرسهای 404 و آدرسهای مجاز
بعضی آدرسها مثل فایل آیکون ممکن است 404 باشند، اما نمیخواهیم درخواستهایشان در محدودیت 404 محاسبه شود. این آدرسها را در فهرست مجاز قرار میدهیم. فهرست آدرسهای مجاز هم همان بخشی است که افزونه در حالت Learning Mode میتواند رکوردهای لازم را به آن اضافه کند.
بررسی درخواستهای پسزمینه
وردپرس حتی وقتی کاری داخل صفحه انجام نمیدهیم، درخواستهایی را در پسزمینه اجرا میکند. برای نمونه، پیام منقضیشدن نشست از طریق همین درخواستها نمایش داده میشود. با گزینههای این قسمت، افزونه درخواستهای پسزمینه مدیریت و سمت سایت را بررسی میکند و اگر بهدلیل تنظیمات امنیتی درست اجرا نشوند، مدیر را مطلع میکند.
اسکن سایت با افزونه Wordfence
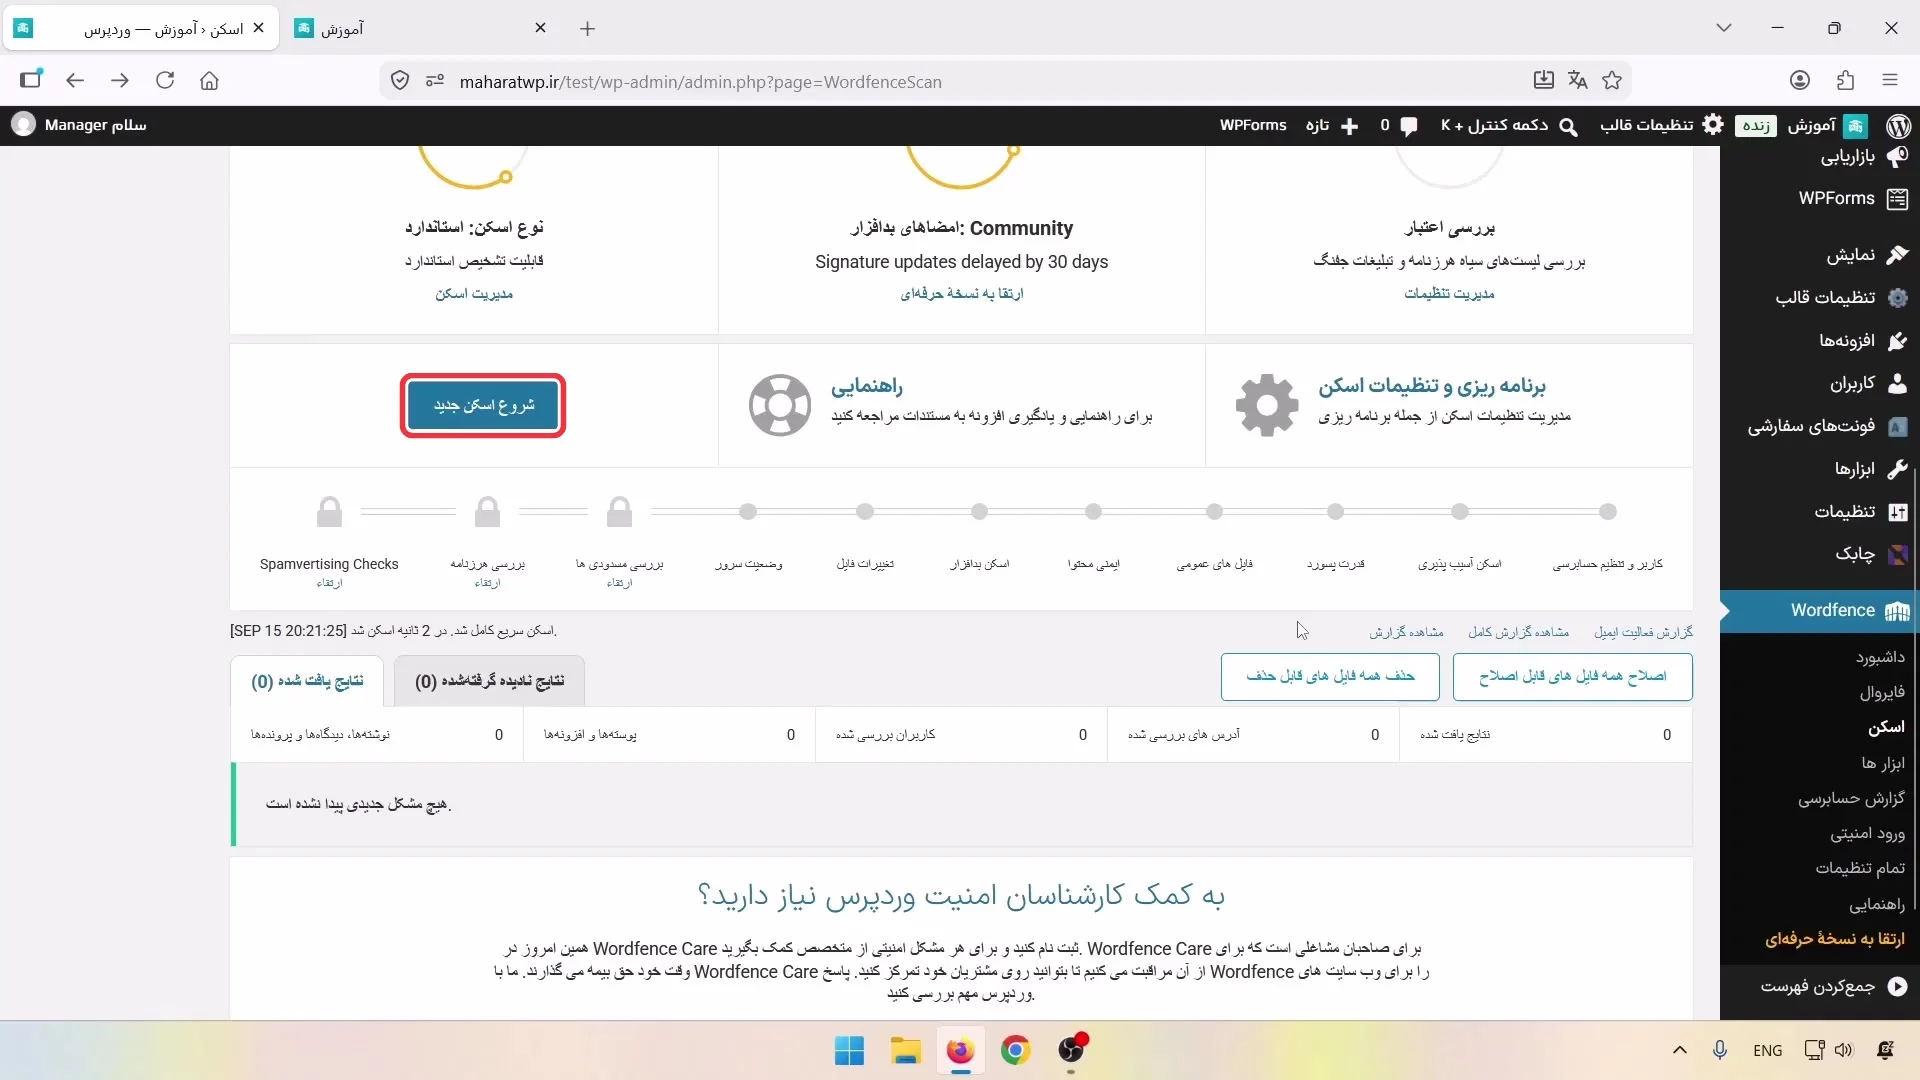
افزونه Wordfence سایت را هم بهصورت خودکار و هم بهصورت دستی اسکن میکند. نتیجه اسکن مرحلهبهمرحله در همین صفحه نمایش داده میشود و در صورت فعالبودن اعلانها، گزارش آن برایمان ایمیل میشود. برای اجرای اسکن دستی روی Start New Scan کلیک میکنیم.
مشخصکردن موارد اسکن در افزونه Wordfence
در Scan Options ابتدا اسکن زمانبندیشده را فعال یا غیرفعال میکنیم. بعد یکی از حالتهای آماده اسکن را انتخاب میکنیم. هر حالت میزان سختگیری متفاوتی دارد و با انتخابش، گزینههای پایین صفحه تغییر میکنند. اگر یکی از گزینهها را دستی عوض کنیم، حالت اسکن به Custom یا سفارشی تغییر میکند.
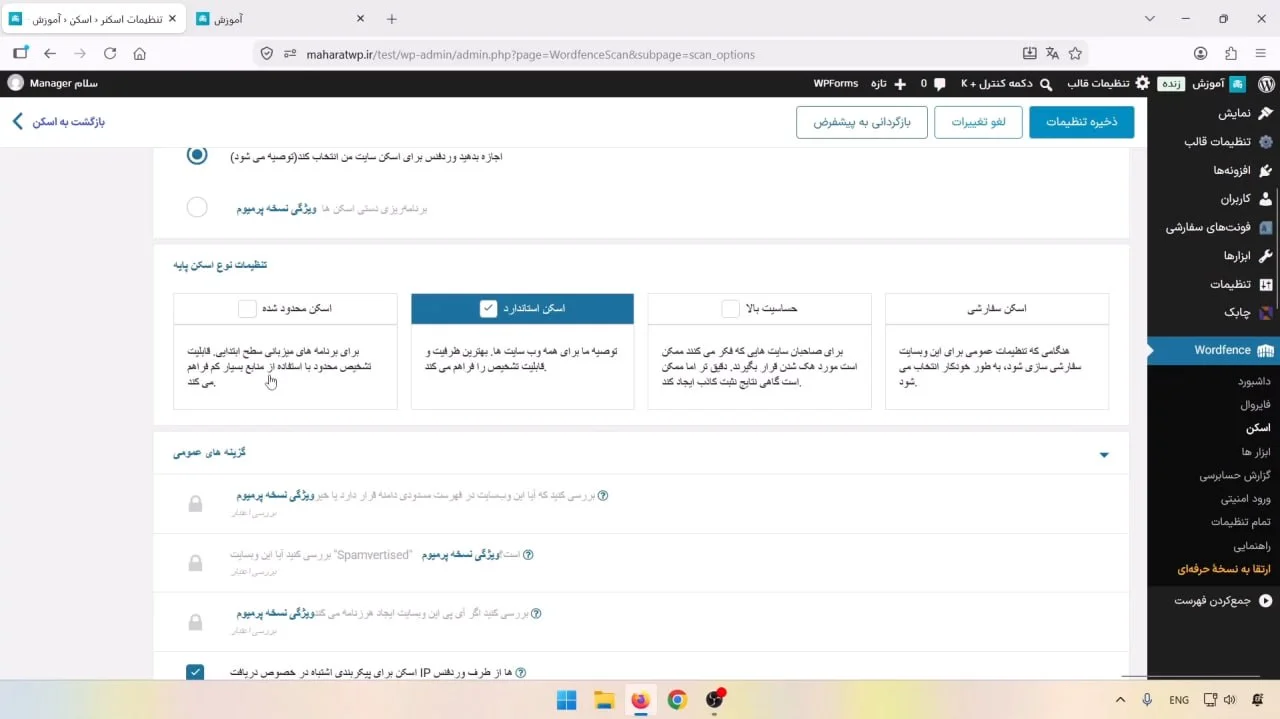
بعضی بررسیها مثل قرارگرفتن دامنه در فهرست مسدودشده، استفاده از آدرس سایت در ایمیلهای اسپم و وضعیت آیپی سایت مربوط به نسخه پولی هستند. در نسخه رایگان، گزینههایی را فعال میکنیم که در دسترسمان قرار دارند.
بررسی روش تشخیص آیپی
یکی از گزینهها بررسی میکند که Wordfence آیپی بازدیدکنندگان را درست دریافت میکند یا نه. این موضوع برای سایتهایی که پشت سرویسهایی مثل Cloudflare قرار دارند، اهمیت بیشتری دارد. افزونه از سمت سرور خودش درخواستی به سایت میفرستد تا تشخیص درست آیپی را آزمایش کند.
بررسی فایلهای بکاپ، گزارش و قرنطینه
ممکن است فایل بکاپ یا گزارش داخل هاست قرار داشته باشد و با واردکردن لینک مستقیم در مرورگر باز شود. این گزینه چنین فایلهایی را پیدا میکند. گزینه بعدی هم همین بررسی را برای فایلهای قرنطینهشده انجام میدهد تا از طریق لینک عمومی قابل دسترسی نباشند.
مقایسه هسته، قالب و افزونه با مخزن وردپرس
افزونه Wordfence فایلهای هسته وردپرس را با نسخه اصلی موجود در مخزن مقایسه میکند تا تغییراتشان را پیدا کند. همین مقایسه را میتوانیم برای قالبها و افزونههایی که از مخزن وردپرس نصب کردهایم هم انجام بدهیم. گزینه دیگری نیز فایلهای اضافی داخل wp-includes را پیدا میکند؛ یعنی فایلهایی را نشان میدهد که همراه نسخه اصلی وردپرس نبودهاند.
پیداکردن فایلها و کدهای مخرب
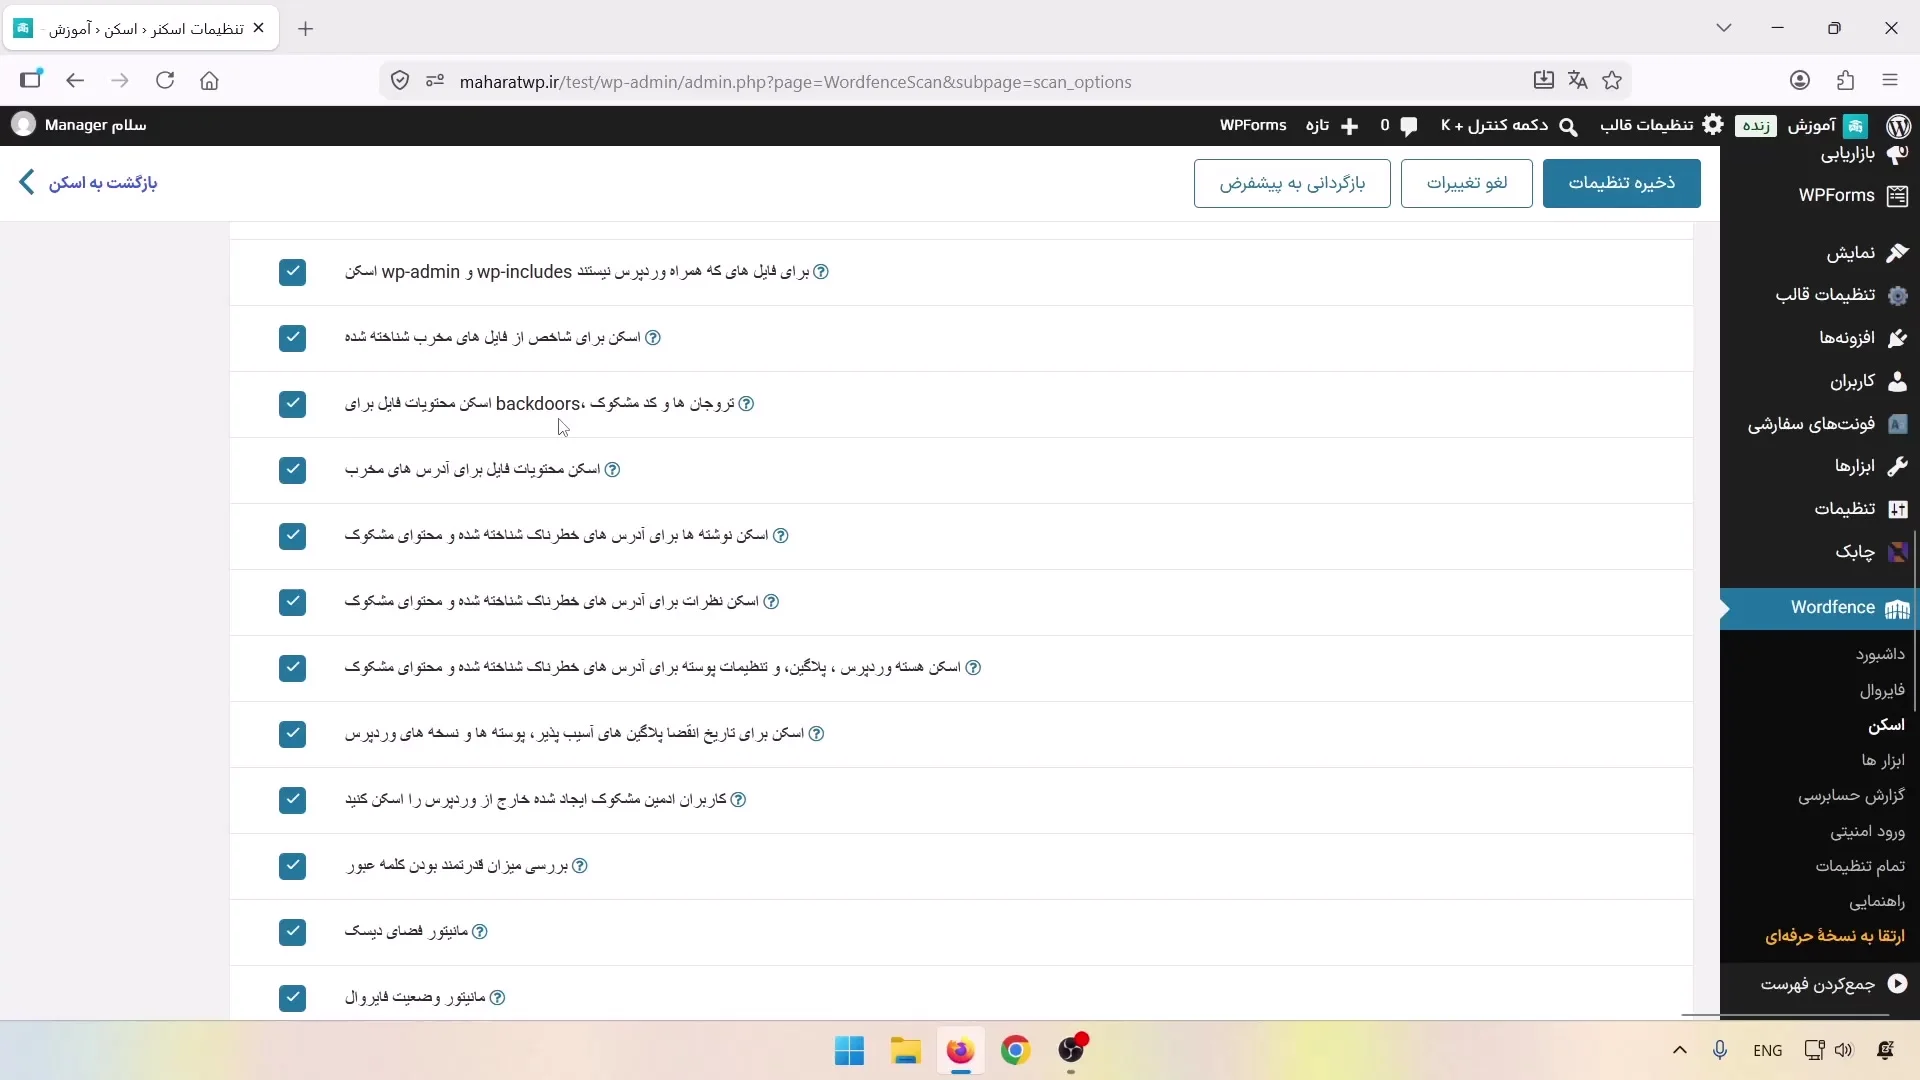
در ادامه، افزونه دنبال نشانه فایلهای مخرب شناختهشده میگردد. محتوای فایلها را برای پیداکردن بکدور، تروجان و کد مشکوک بررسی میکند و آدرسهای مخرب را داخل فایلهای هاست پیدا میکند.
آدرسهای مخرب فقط داخل فایلها بررسی نمیشوند. نوشتهها، برگهها، دیدگاهها و فایل تنظیمات وردپرس هم میتوانند در اسکن قرار بگیرند. به این شکل اگر یک لینک مخرب در محتوای سایت قرار گرفته باشد، در نتیجه اسکن نمایش داده میشود.
بررسی نسخهها، کاربران و رمزها
وردفنس نسخه هسته وردپرس، قالبها و افزونهها را بررسی میکند تا موارد قدیمی یا آسیبپذیر را گزارش بدهد. حسابهای مدیر مشکوک و رمزهای ضعیف کاربران نیز قابل بررسی هستند. فضای باقیمانده هاست و وضعیت فایروال هم در اسکن کنترل میشوند.
اسکن فایلهای خارج از وردپرس و فایلهای باینری
اگر فایلهایی خارج از پوشه نصب وردپرس داریم، با گزینه مربوط میتوانیم آنها را هم وارد اسکن کنیم. تصاویر، فایلهای باینری و فایلهای دیگر نیز قابل اسکن هستند، چون ممکن است کد مخرب داخل این فایلها قرار گرفته باشد.
تنظیم عملکرد اسکن افزونه وردفنس
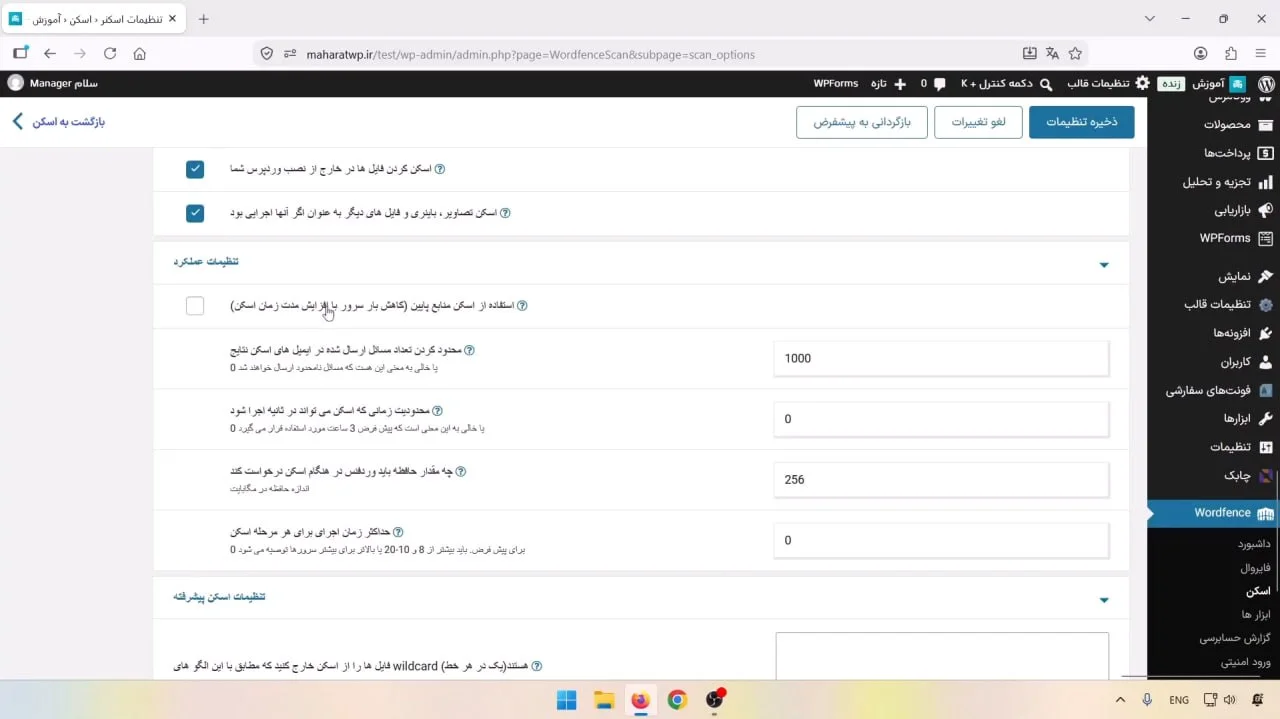
اگر هاست ضعیف باشد، اجرای اسکن میتواند منابع زیادی مصرف کند. در این حالت، گزینه کاهش مصرف منابع را فعال میکنیم تا اسکن با فشار کمتری اجرا شود. سپس مشخص میکنیم حداکثر چند نتیجه داخل ایمیل گزارش اسکن ارسال شود.
برای زمان کلی اسکن، مقدار صفر به معنی نامحدود است. حداکثر حافظه قابل استفاده را نیز برحسب مگابایت وارد میکنیم. برای نمونه میتوانیم این مقدار را روی ۲۵۶ مگابایت قرار بدهیم یا در هاستهای محدودتر به ۱۲۸ مگابایت کاهش بدهیم. زمان اجرای هر مرحله اسکن را هم جداگانه مشخص میکنیم و در این گزینه نیز صفر به معنی نامحدود است.
تنظیمات پیشرفته اسکن افزونه Wordfence
در تنظیمات پیشرفته، مسیر فایلها یا پوشههایی را مینویسیم که نمیخواهیم اسکن شوند. این کار باعث میشود افزونه زمان و منابعش را برای پوشههای غیرضروری مصرف نکند. میتوانیم یک تصویر یا تمام فایلهای یک پوشه را مستثنا کنیم، اما بهتر است کل پوشه uploads را از اسکن کنار نگذاریم.
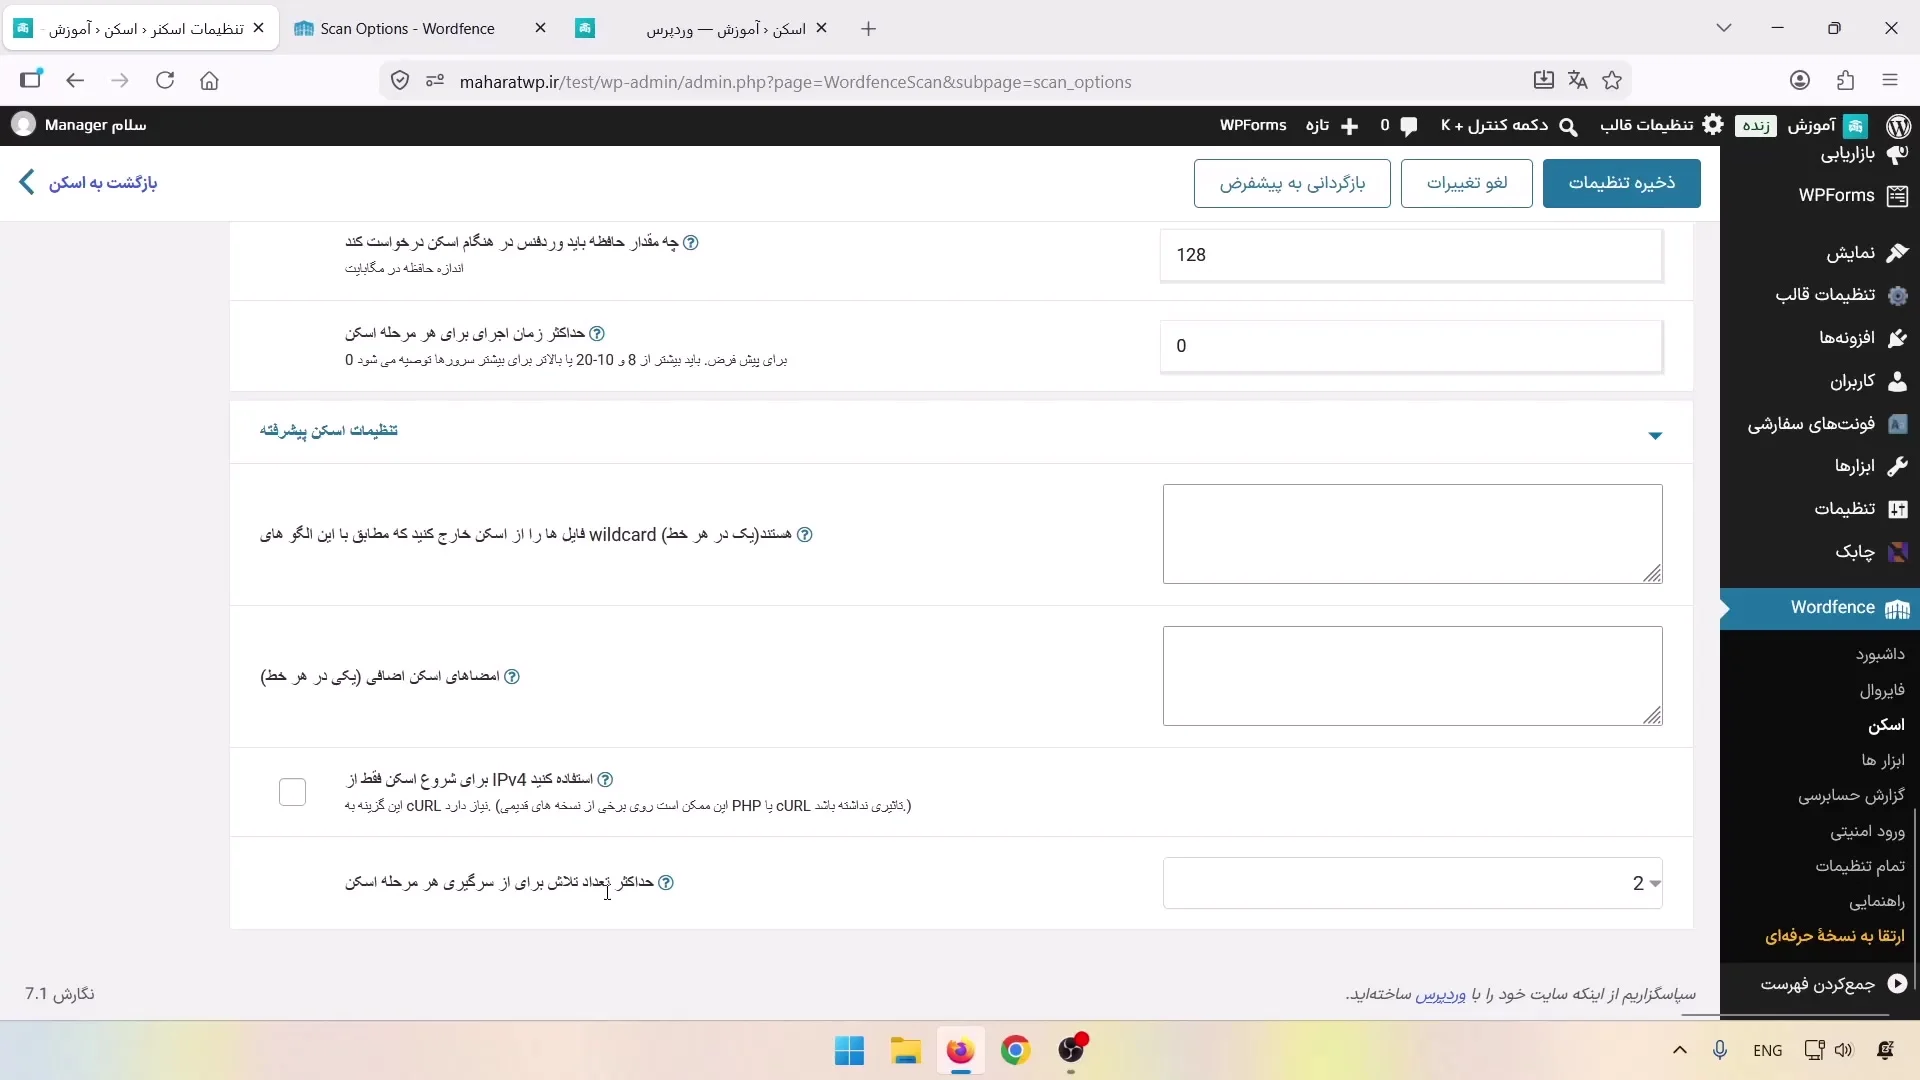
در بخش امضاهای اضافی، عبارتهایی را خطبهخط وارد میکنیم که از نظر خودمان نشانه آلودگی هستند. اگر Wordfence هنگام اسکن این عبارتها را داخل فایلها پیدا کند، آنها را گزارش میدهد؛ حتی اگر آن عبارت بهصورت پیشفرض در فهرست موارد مخرب افزونه نباشد.
گزینه اجبار استفاده از IPv4 را هم میبینیم و آن را فعال نمیکنیم. در آخر، مشخص میکنیم اگر یکی از مراحل اسکن شکست خورد، افزونه چند بار برای اجرای دوباره همان مرحله تلاش کند.
بررسی ابزارهای افزونه Wordfence
در این بخش، ابزارهای افزونه Wordfence مثل ترافیک زنده و گزارش فعالیتها را بررسی میکنیم تا اتفاقات و تغییرات مهم سایت را راحتتر زیر نظر بگیریم.
مشاهده ترافیک زنده در افزونه وردفنس
در Live Traffic مشخص میکنیم فقط فعالیتهای امنیتی ثبت شوند یا تمام ترافیک سایت را ببینیم. فعالیت امنیتی فقط به معنی حمله نیست و کارهایی مثل ورود کاربر یا تغییر رمز هم میتوانند در این گزارش دیده شوند. ثبت تمام ترافیک باعث میشود هر فعالیتی که روی سایت انجام میشود در این بخش قرار بگیرد، بنابراین همان گزارش فعالیتهای امنیتی را انتخاب میکنیم.
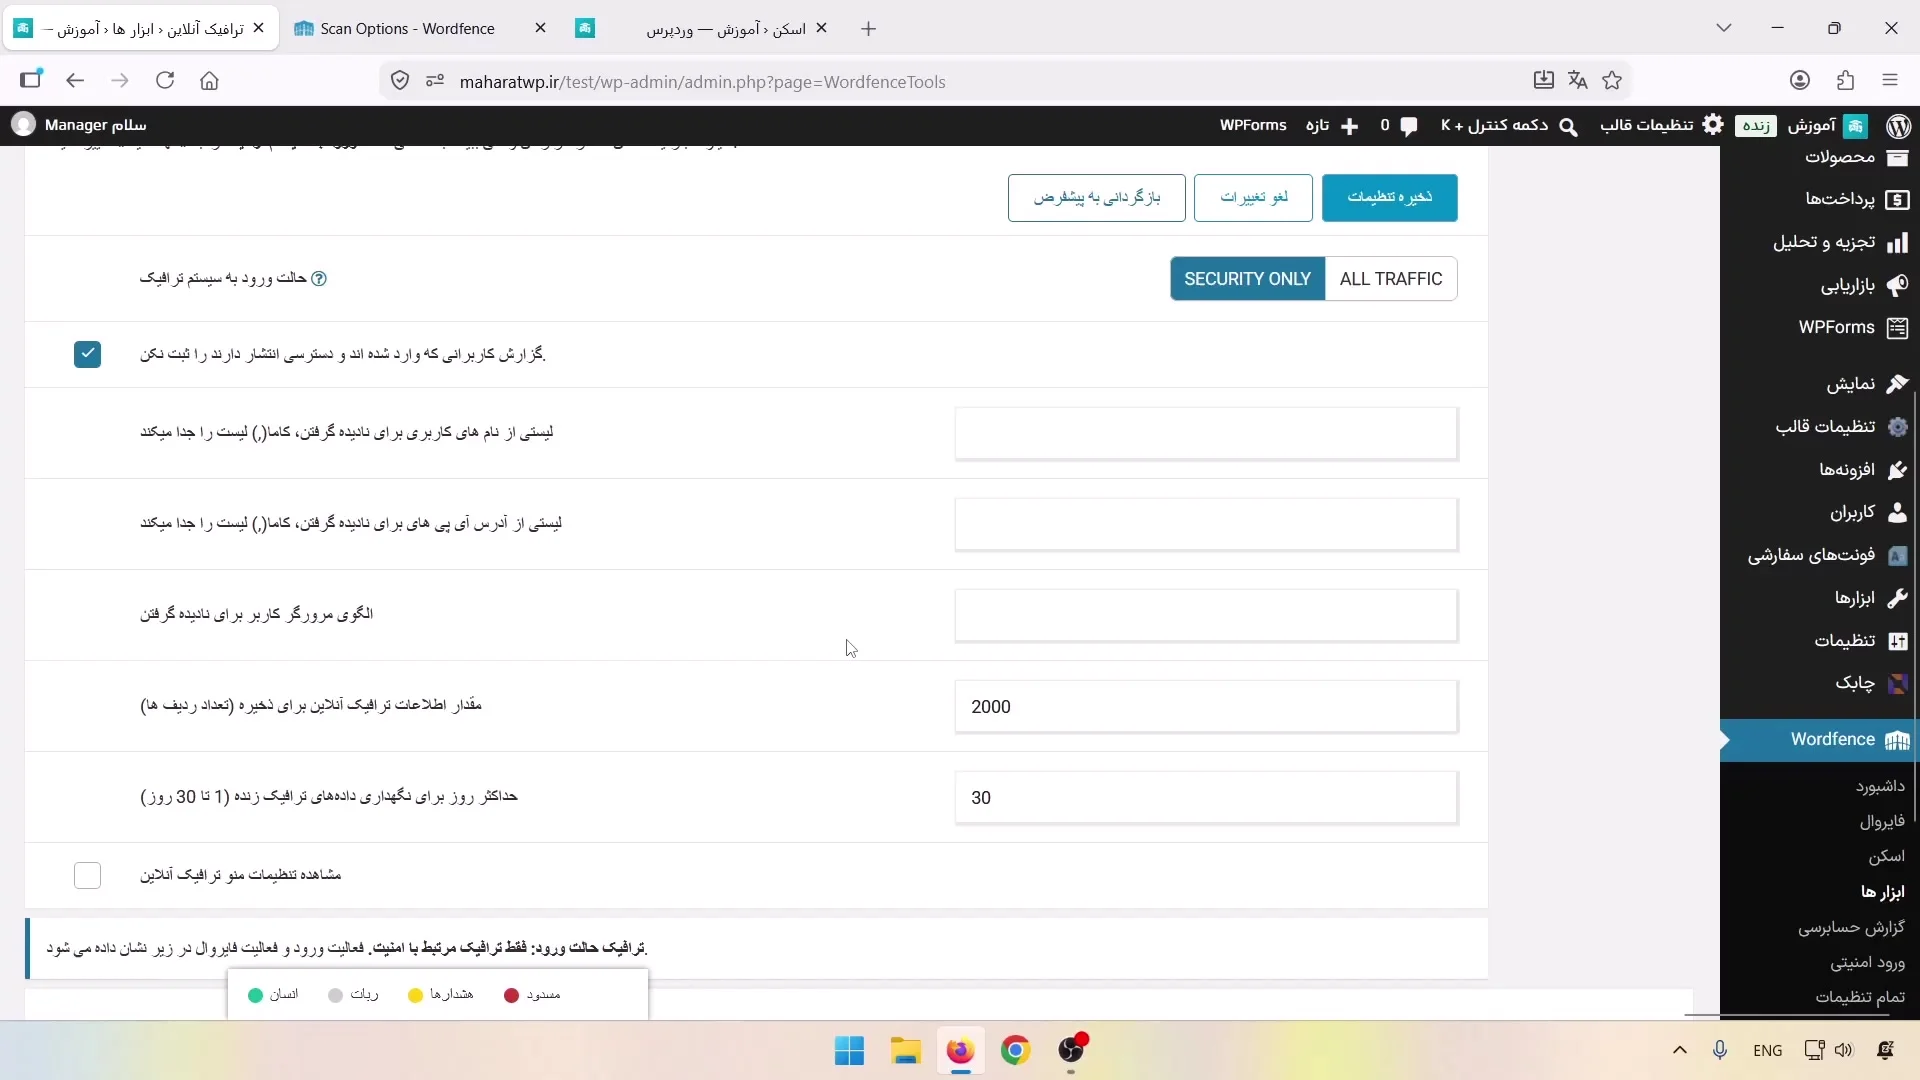
میتوانیم کاربران واردشدهای را که اجازه انتشار دارند از گزارش مستثنا کنیم. همچنین نام کاربری، آیپی یا User Agent مشخصی را وارد میکنیم تا فعالیتش در Live Traffic ثبت نشود.
حداکثر تعداد ردیفها روی ۲۰۰۰ قرار دارد و اطلاعات تا ۳۰ روز نگهداری میشوند. نمایش گزینه Live Traffic در منو را هم از همین قسمت تنظیم میکنیم.
مشاهده گزارش فعالیتها در افزونه Wordfence
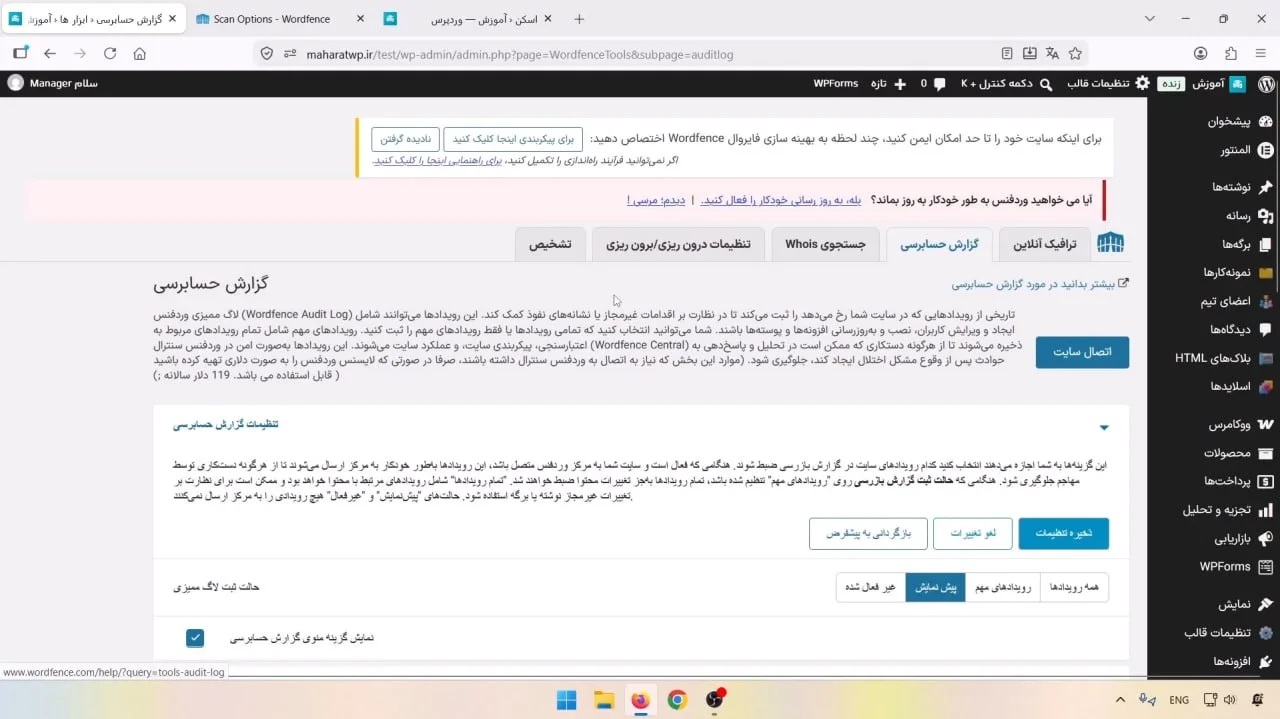
Audit Log شبیه Live Traffic است، اما روی فعالیتهای بخش مدیریت وردپرس تمرکز دارد. برای نمونه، اگر افزونهای فعال شود، قالبی نصب شود یا نوشتهای منتشر شود، گزارش آن را در این صفحه میبینیم. گزینه نمایش این بخش در منوی وردپرس را هم میتوانیم فعال یا غیرفعال کنیم تا منوی Wordfence خلوتتر شود.
تنظیم امنیت ورود در افزونه Wordfence
در Login Security امنیت ورود کاربران و مدیر سایت را با دو روش افزایش میدهیم: Passkey و احراز هویت دومرحلهای یا 2FA. هرکدام از این قابلیتها تنظیمات جداگانهای دارند که در ادامه آنها را بررسی میکنیم.
تنظیم Passkey در وردفنس
Passkey روشی است که میتواند ورود را با امکانات دستگاه، مثل حسگر اثرانگشت، انجام بدهد. ابتدا این قابلیت را فعال میکنیم و بعد برای هر نقش کاربری مشخص میکنیم استفاده از آن اختیاری یا اجباری باشد. برای نمونه، میتوانیم آن را برای نویسندگان الزامی کنیم.
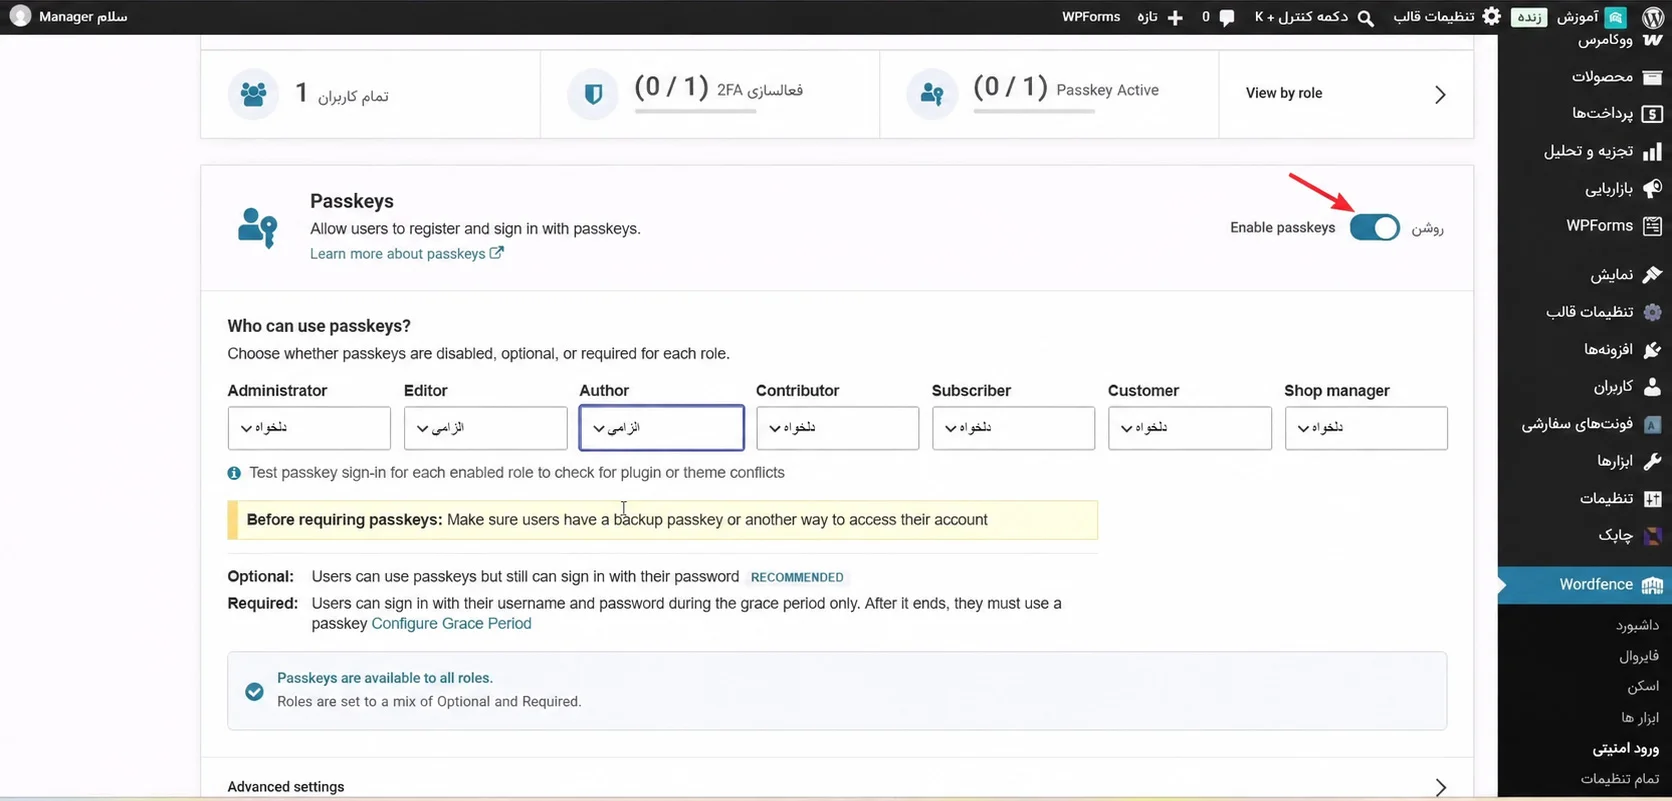
هر Passkey به یک دامنه متصل میشود. افزونه آدرس سایت را خودکار تشخیص میدهد، اما اگر وردپرس داخل یک زیرپوشه نصب شده باشد، مسیر را جداگانه وارد میکنیم تا Passkey فقط برای همان مسیر ساخته شود. تنظیم زیردامنه و تشخیص خودکار انتهای دامنه هم در همین بخش قرار دارند.
Passkeyها یک شمارنده دارند و از گزینه مربوط میتوانیم میزان سختگیری بررسی این شمارنده را مشخص کنیم.
تنظیم احراز هویت دومرحلهای
احراز هویت دومرحلهای یا 2FA یک لایه امنیتی اضافه برای ورود به سایت است. با فعالکردن آن، علاوه بر نام کاربری و رمز عبور، باید یک کد یکبارمصرف را هم وارد کنیم. بنابراین حتی اگر شخصی به رمز عبورمان دسترسی پیدا کند، بدون داشتن کد دوم نمیتواند وارد حساب کاربری شود.
برای 2FA نقشهای اجباری را مشخص میکنیم و گزینه ردکردن تنظیم برای ۳۰ روز را فعال نمیکنیم. رفتار احراز هویت دومرحلهای در XML-RPC، هماهنگی زمان NTP، مهلت فعالسازی، لینک اعلان و آیپیهای مستثنا هم قابل تنظیم هستند. احراز هویت XML-RPC را نیز غیرفعال نمیکنیم.
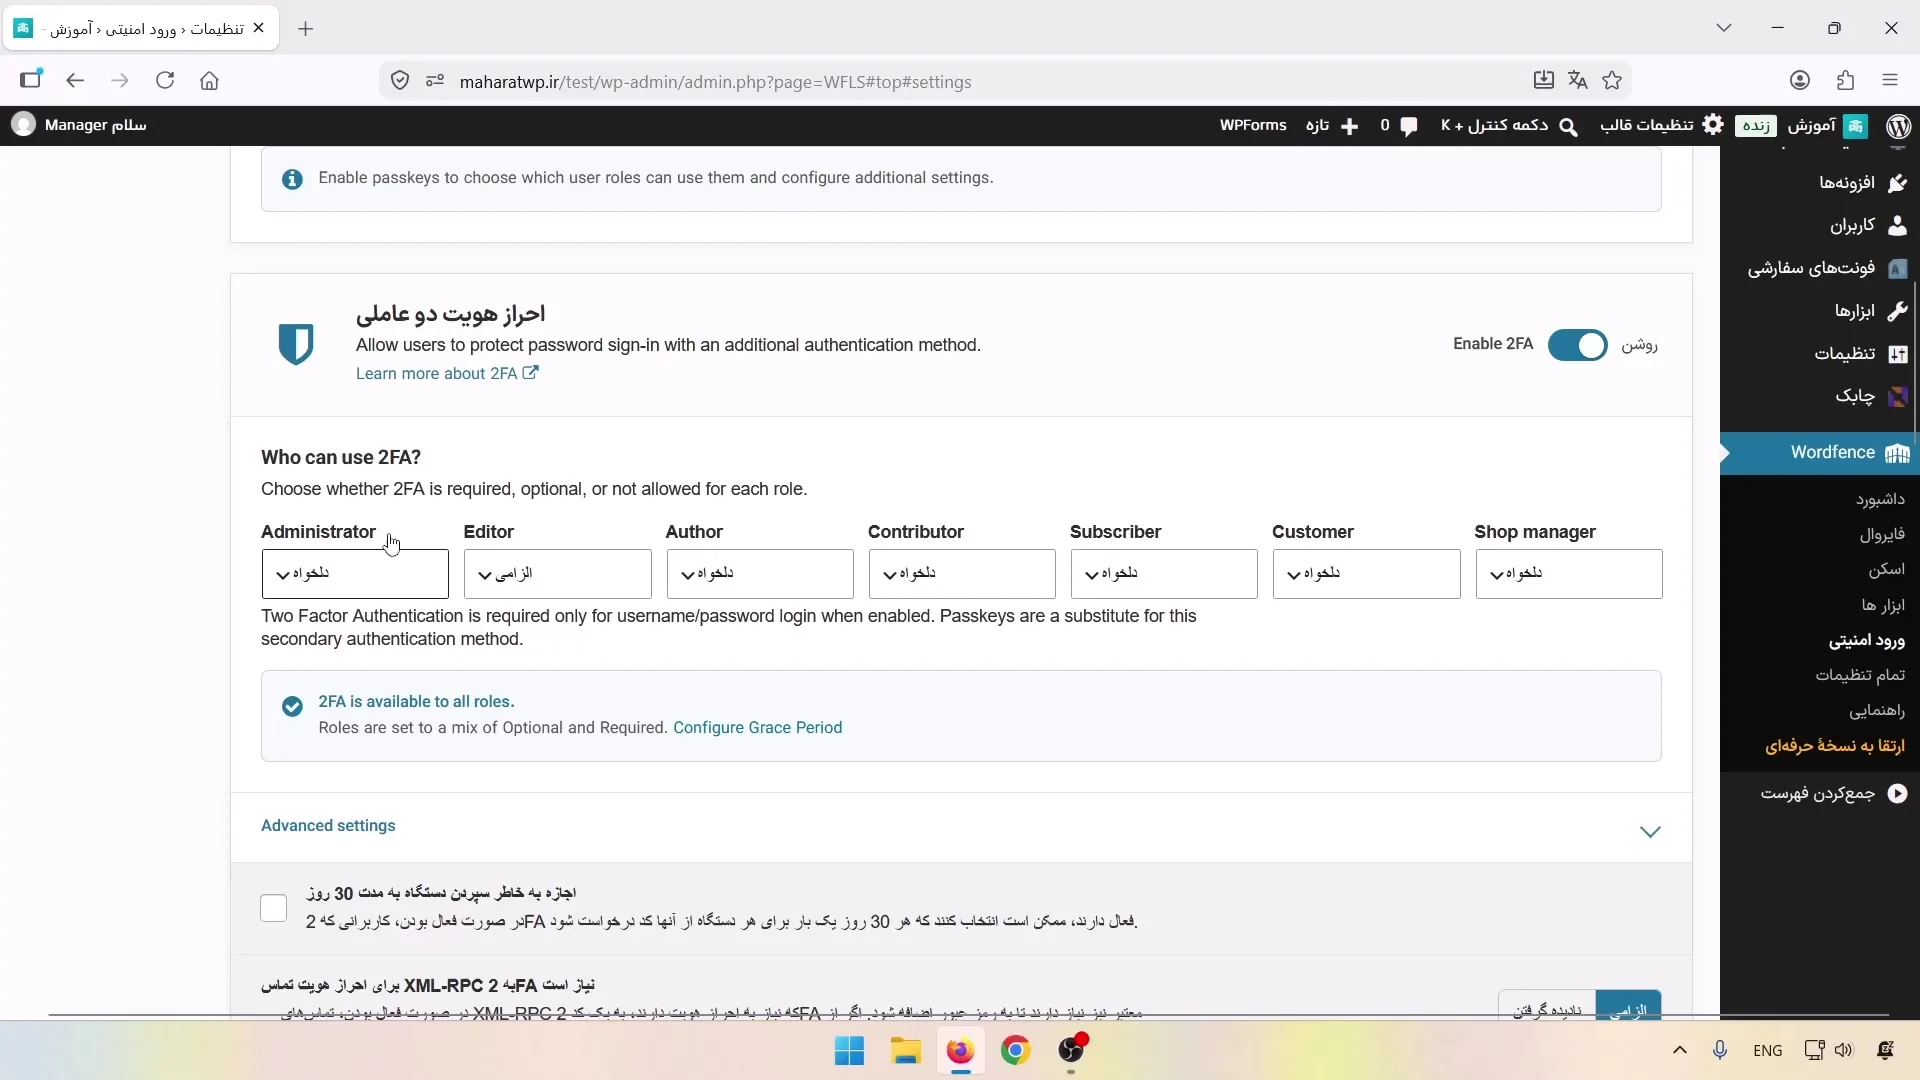
ورود از طریق XML-RPC
XML-RPC روشی است که بعضی برنامهها، مخصوصاً برنامههای قدیمیتر، برای اتصال و ورود به وردپرس استفاده میکنند. اگر احراز هویت دومرحلهای را برای این روش الزامی کنیم، کاربر باید کد یکبارمصرف را بلافاصله بعد از رمز عبور وارد کند.
هماهنگکردن زمان با NTP
کد یکبارمصرف فقط مدت کوتاهی اعتبار دارد. اگر ساعت سرور با زمان واقعی اختلاف داشته باشد، ممکن است کد معتبر بهاشتباه منقضی تشخیص داده شود. بررسی NTP اختلاف زمان سرور را پیدا میکند و هنگام ورود در نظر میگیرد.
مهلت فعالسازی برای نقشهای اجباری
برای نقشهایی که 2FA را روی حالت الزامی قرار دادهایم، تعداد روزهای فرصت فعالسازی را مشخص میکنیم. همچنین میتوانیم لینکی مثل صفحه حساب کاربری ووکامرس یا پنل کاربری را داخل اعلان قرار بدهیم و برای همان نقشها ایمیل یادآوری بفرستیم.
اگر بخواهیم بعضی آیپیها از Passkey، احراز هویت دومرحلهای و کپچا مستثنا باشند، آنها را بهصورت تکی یا بازهای وارد میکنیم. گزینه غیرفعالکردن کامل احراز هویت برای XML-RPC هم وجود دارد که آن را فعال نمیکنیم.
تنظیم reCAPTCHA در افزونه Wordfence
برای فعالکردن reCAPTCHA ابتدا Site Key و Secret Key را میگیریم و داخل تنظیمات قرار میدهیم. بعد از فعالشدن، فرم ورود و ثبتنام سایت برای تشخیص انسان از ربات از reCAPTCHA استفاده میکند.
در تنظیمات امتیاز تشخیص، عدد یک به کاربری نزدیک است که احتمالاً انسان است و عدد یکدهم به فعالیتی نزدیک است که احتمالاً توسط ربات انجام شده است. اگر ندانیم چه امتیازی برای سایت مناسب است، حالت یادگیری را فعال میکنیم. بعد از مدتی نمودار ورود کاربران را میبینیم و براساس امتیازهای ثبتشده، مقدار مناسب را انتخاب میکنیم.
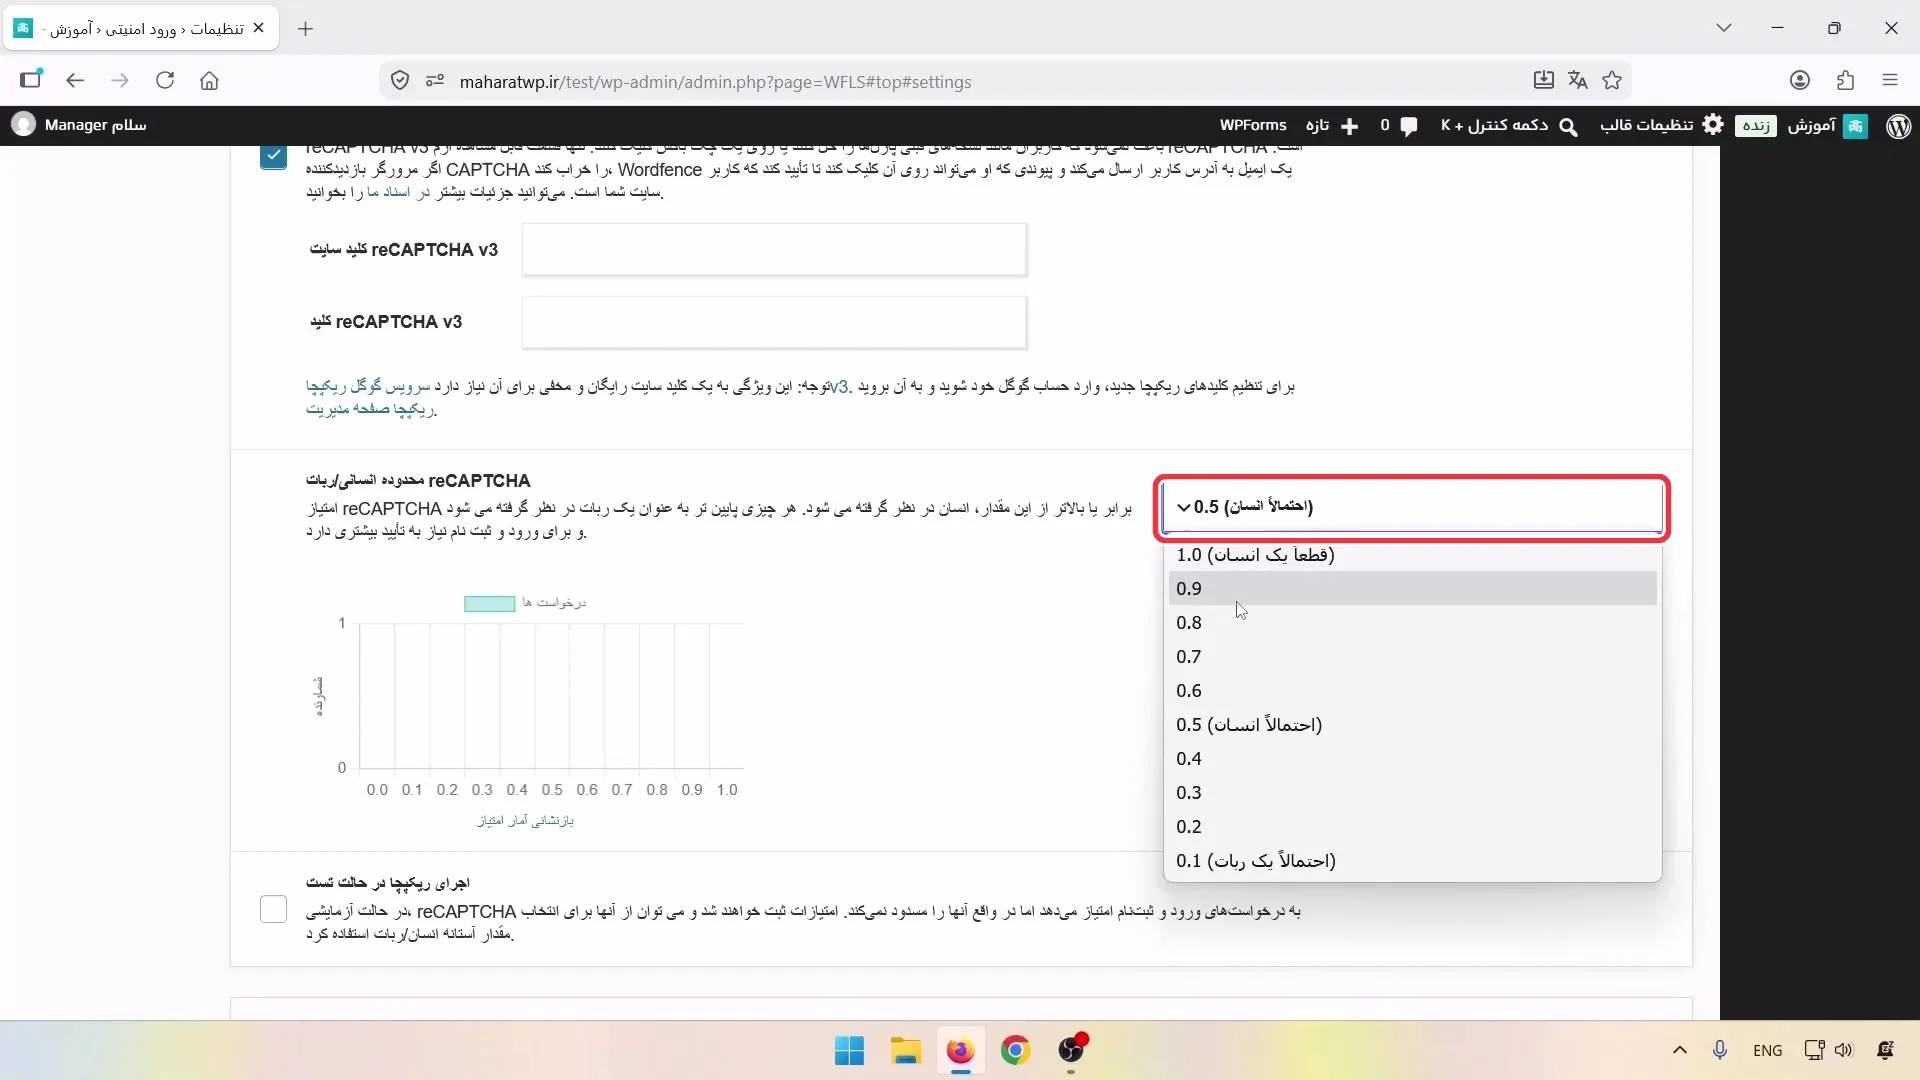
قابلیتهای امنیت ورود Wordfence بهصورت پیشفرض روی فرم ورود وردپرس اعمال میشوند.
تنظیمات ووکامرس در افزونه وردفنس
اگر ووکامرس داریم، گزینه هماهنگسازی را روشن میکنیم تا reCAPTCHA، احراز هویت دومرحلهای و Passkey روی فرم ورود و ثبتنام ووکامرس هم در دسترس باشند.
با گزینه بعدی، مدیریت Passkey و 2FA به صفحه My Account ووکامرس اضافه میشود و کاربران از حساب کاربریشان میتوانند این قابلیتها را فعال کنند. استفاده از این گزینه به پشتیبانی قالب از صفحه حساب کاربری ووکامرس هم بستگی دارد.
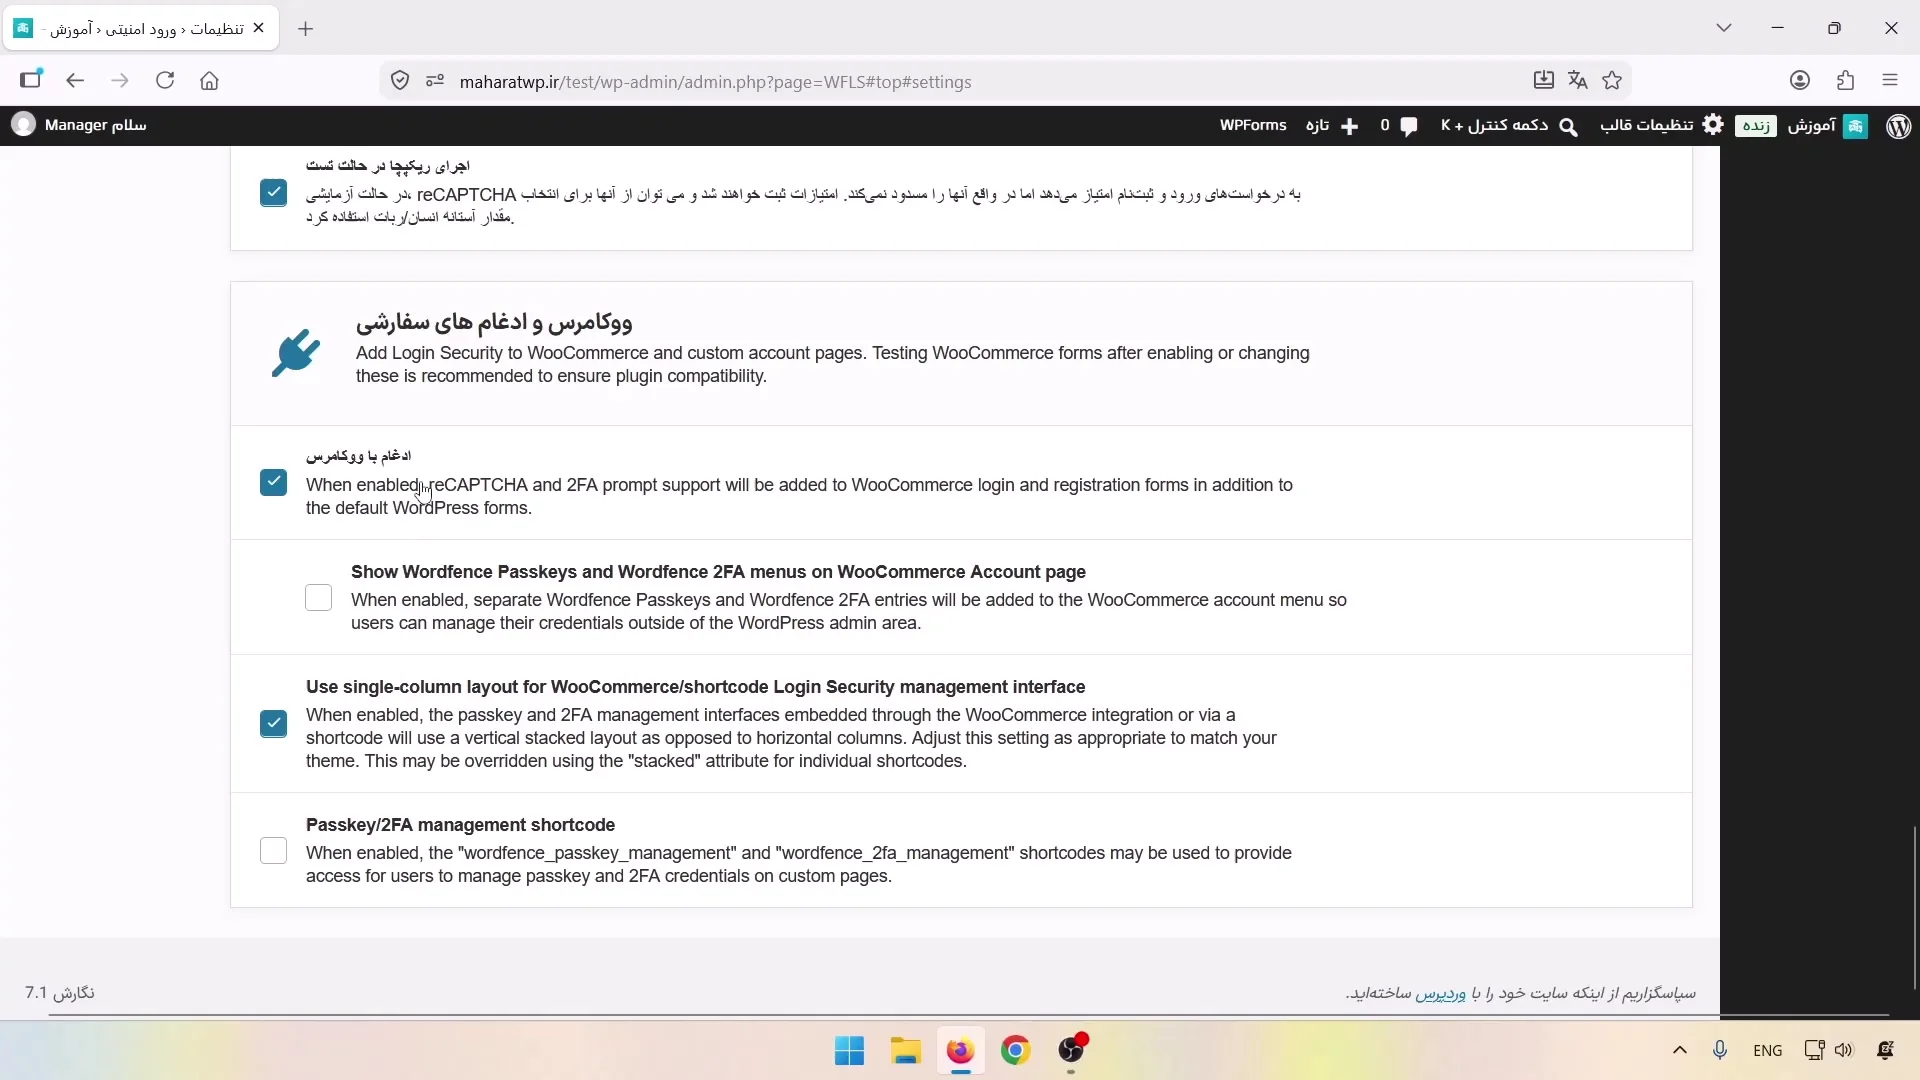
چیدمان تکستونه فرم ورود را از گزینه بعدی انتخاب میکنیم. اگر از یک پنل کاربری یا افزونه ورود و ثبتنام دیگر استفاده میکنیم، قابلیتهای Wordfence بهصورت خودکار به آن اضافه نمیشوند. در این حالت، در صورت پشتیبانی پنل، گزینه شورتکدها را فعال میکنیم و شورتکدهای نمایشدادهشده را داخل صفحات پنل کاربری قرار میدهیم.
اتصال برنامه رمزساز به افزونه وردفنس
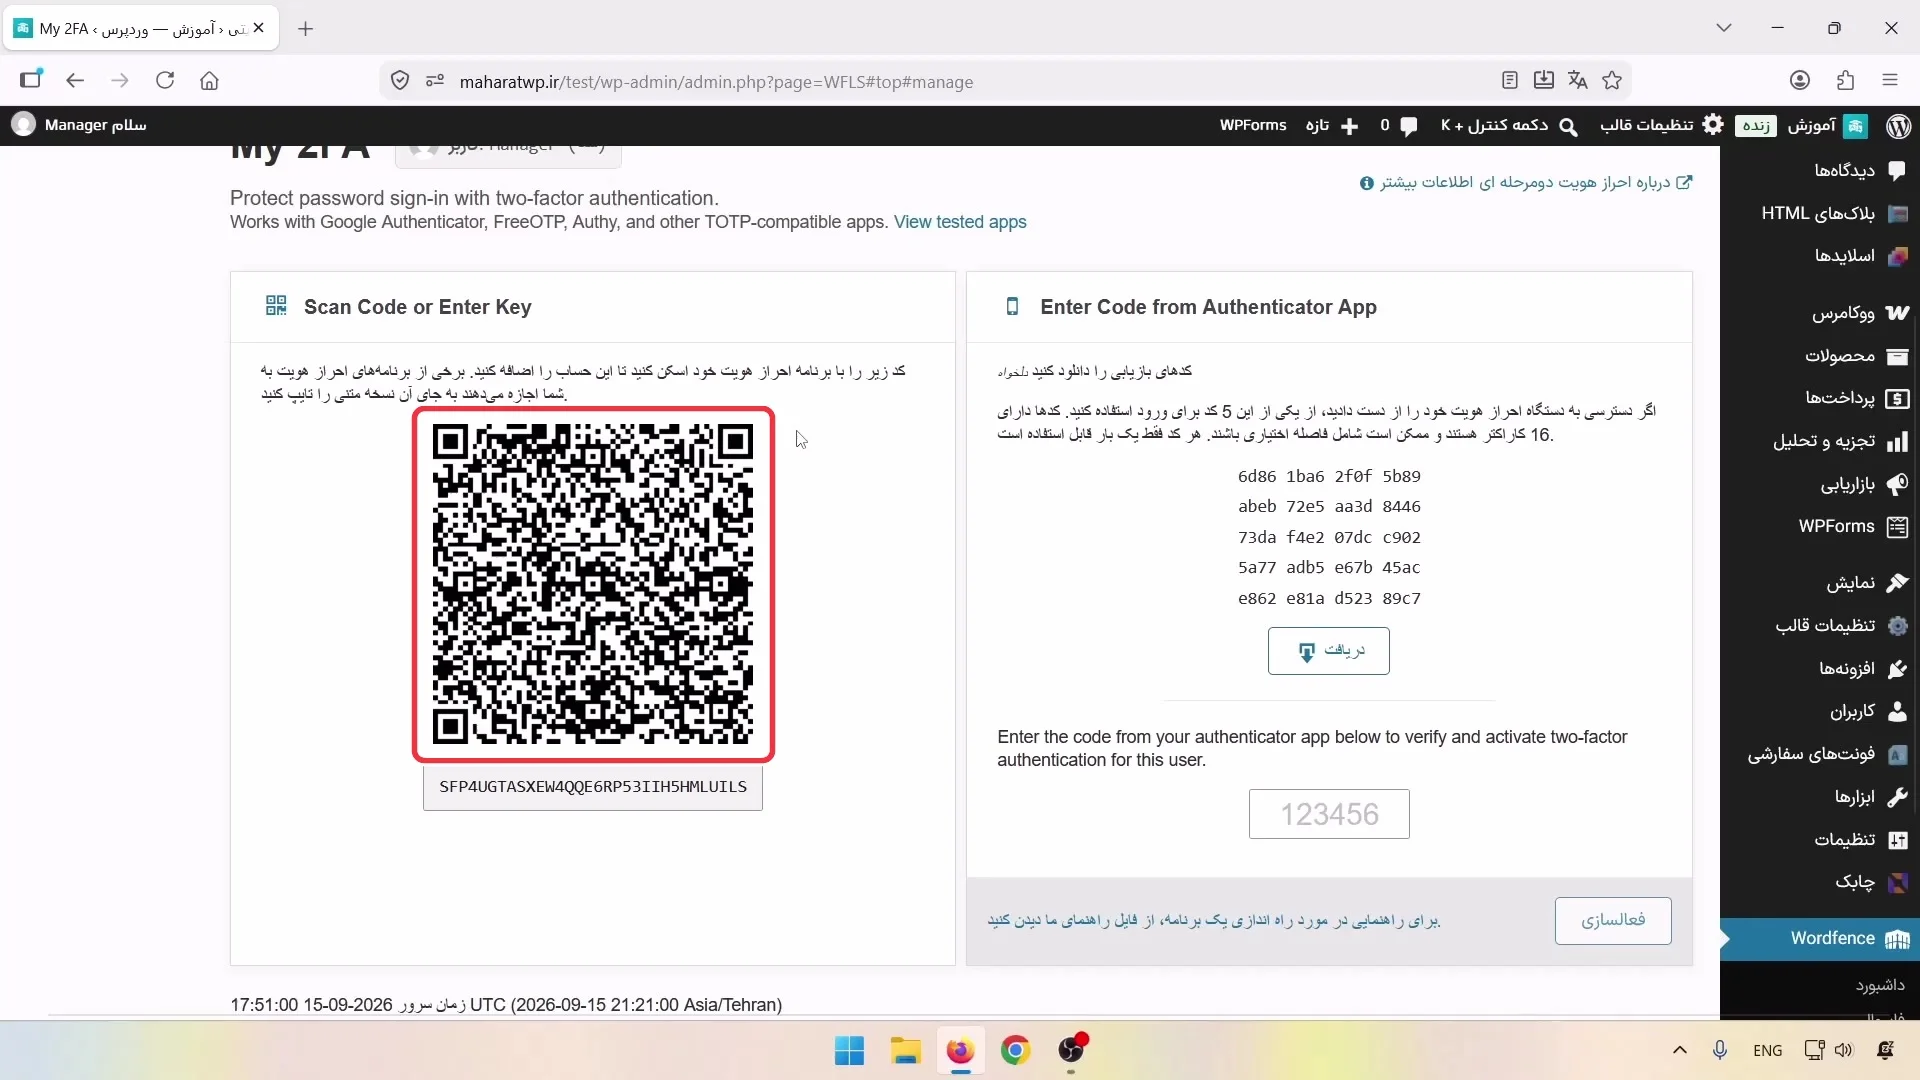
برای راهاندازی احراز هویت دومرحلهای، برنامه Google Authenticator یا برنامه مشابهی را روی گوشی نصب میکنیم. دوربین داخل برنامه را باز میکنیم و کد QR نمایشدادهشده در افزونه را اسکن میکنیم. اگر نتوانستیم QR را اسکن کنیم، کلید متنی کنار آن را داخل برنامه وارد میکنیم.
بعد از اضافهشدن حساب، برنامه کدهای یکبارمصرفی را نمایش میدهد که هر چند ثانیه تغییر میکنند. کد جاری را داخل فیلد Wordfence وارد میکنیم و فعالسازی را انجام میدهیم. از این به بعد هنگام ورود، برنامه را باز میکنیم و کد یکبارمصرف همان لحظه را وارد میکنیم. برای تولید این کد میتوانیم از برنامهها یا افزونههای مرورگر سازگار هم استفاده کنیم.
بررسی تنظیمات عمومی افزونه وردفنس
در All Options همه تنظیمات اصلی افزونه Wordfence را یکجا میبینیم. بخش اول اطلاعات لایسنس را نمایش میدهد. در Customization تعیین میکنیم کدام گزینههای افزونه در منوی مدیریت وردپرس دیده شوند. همان گزینهای که برای نمایش Live Traffic و Audit Log دیدیم، از این قسمت هم قابل تنظیم است.
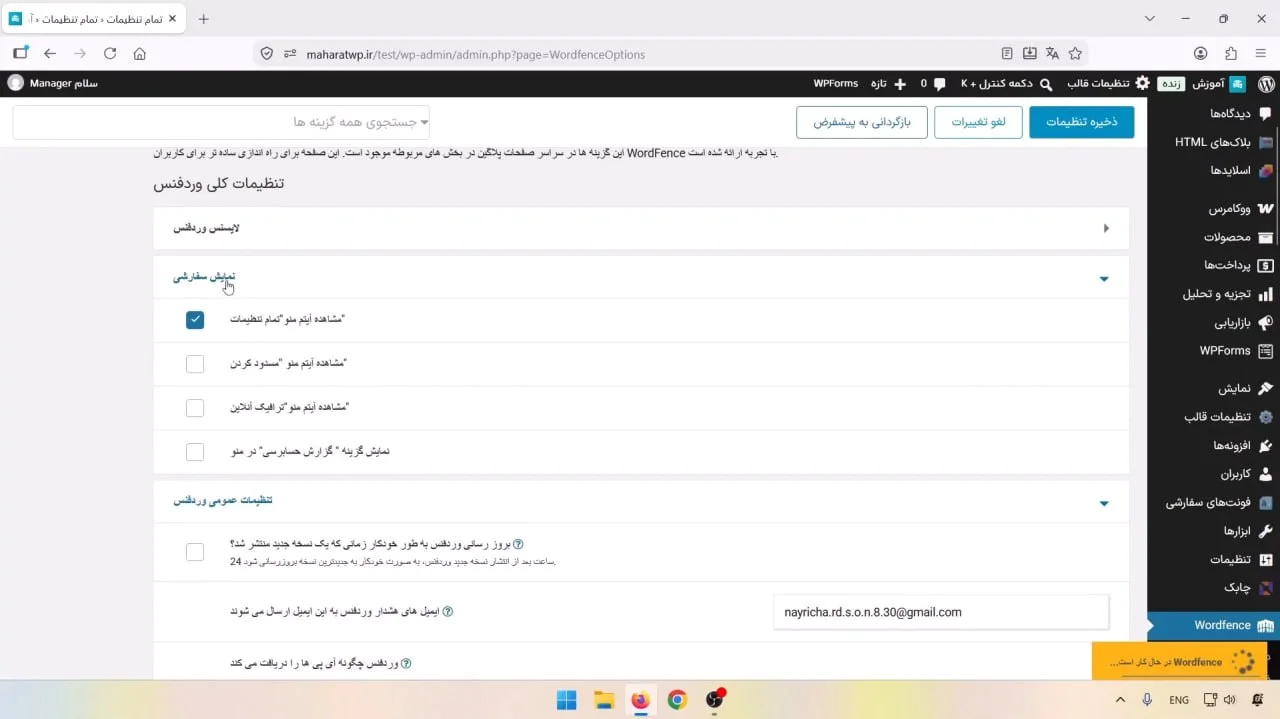
بهروزرسانی خودکار افزونه Wordfence و ایمیل هشدار
اگر بهروزرسانی خودکار را فعال کنیم، نسخه جدید افزونه وردفنس بدون مراجعه دستی به صفحه افزونهها نصب میشود. در فیلد بعدی آدرس ایمیلی را وارد میکنیم که هشدارهای امنیتی باید برای آن ارسال شوند.
روش دریافت و مکانیابی آیپی در افزونه وردفنس
در تنظیمات تشخیص آیپی مشخص میکنیم Wordfence آیپی بازدیدکنندگان را با چه روشی دریافت کند. همین تنظیم در اسکن بررسی میشود تا افزونه مطمئن شود آیپیها درست تشخیص داده میشوند.
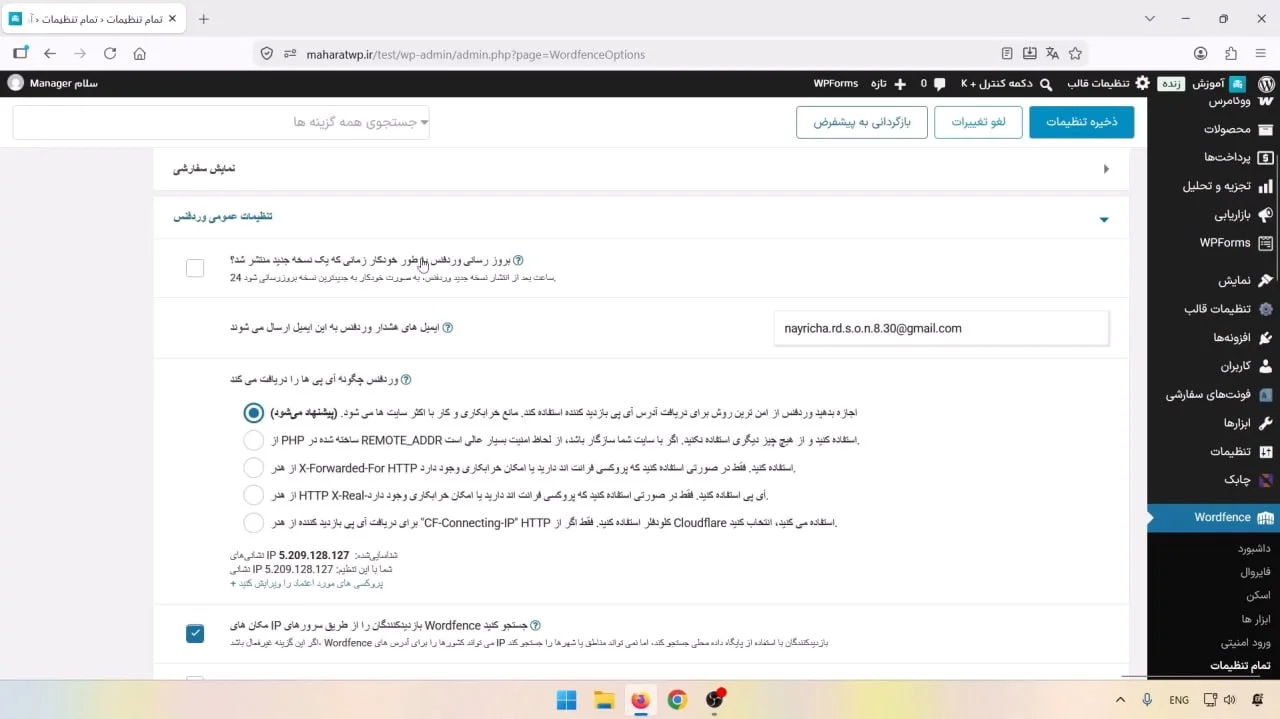
Wordfence میتواند با پایگاه داده محلی کشور مربوط به آیپی را پیدا کند. گزینه جستوجو از طریق سرورهای موقعیتیابی Wordfence را فعال میکنیم تا شهر یا منطقه آیپیهای ثبتشده با دقت بیشتری بررسی شود.
مخفیکردن نسخه وردپرس با افزونه Wordfence
با فعالکردن این گزینه، نسخه وردپرس از بخشهایی مثل API و سورس صفحه حذف میشود. با مخفیشدن نسخه، شخص مقابل نمیتواند فقط براساس شماره نسخه دنبال آسیبپذیریهای همان نسخه بگردد.
جلوگیری از اجرای کد در uploads با افزونه وردفنس
پوشه uploads محل نگهداری رسانههایی مثل تصویر و ویدئو است. با گزینه Disable Code Execution for Uploads اجازه اجرای کد داخل این پوشه را غیرفعال میکنیم.
کنترل تازهسازی زنده افزونه Wordfence در تبهای غیرفعال
بعضی امکانات افزونه مثل ترافیک زنده در پسزمینه تازهسازی میشوند. اگر چند تب وردپرس همزمان باز باشند، این درخواستها میتوانند بار بیشتری روی سرور ایجاد کنند. با فعالکردن گزینه توقف تازهسازی، فعالیت زنده در تبی که روی آن نیستیم متوقف میشود و با برگشتن به همان تب دوباره ادامه پیدا میکند.
فاصله زمانی اجرای درخواستهای پسزمینه را هم برحسب ثانیه مشخص میکنیم. گزینه سازگاری با LiteSpeed را فقط زمانی فعال میکنیم که افزونه با سرور LiteSpeed مشکل داشته باشد و آن را بیدلیل روشن نمیکنیم.
حذف اطلاعات وردفنس هنگام غیرفعالسازی
اگر گزینه حذف اطلاعات را روشن کنیم، هنگام غیرفعالکردن یا حذف Wordfence از پیشخوان وردپرس، تنظیمات، جدولها، اطلاعات و آیپیهای مسدودشده افزونه هم پاک میشوند. برای اینکه این اطلاعات را از دست ندهیم، گزینه را فعال نمیکنیم.
ابزارکها، هشدارها و گزارش فعالیت افزونه وردفنس
از بخش ابزارکها مشخص میکنیم اطلاعاتی مثل وضعیت اسکن یا بهروزرسانیهای لازم در داشبورد وردپرس نمایش داده شوند یا نه. در تنظیمات هشدار هم تعیین میکنیم افزونه در چه شرایطی ایمیل بفرستد؛ برای نمونه، وقتی Wordfence غیرفعال شد یا یک آیپی مسدود شد.
حداکثر تعداد ایمیل قابل ارسال در هر ساعت را نیز مشخص میکنیم تا تعداد هشدارها کنترل شود. گزارش دورهای فعالیت میتواند روزانه، هفتگی یا ماهانه ارسال شود و اتفاقات امنیتی همان بازه را نشان بدهد.
در فیلد پوشههای مستثنا، مسیر پوشههایی مثل کش را وارد میکنیم که تغییرات زیادی دارند و نمیخواهیم داخل گزارش دورهای قرار بگیرند. نمایش ابزارکهای دیگر افزونه در داشبورد وردپرس را هم از ادامه همین تنظیمات کنترل میکنیم.
جمعبندی و صحبت پایانی
در این آموزش یاد گرفتیم که چطور با استفاده از افزونه Wordfence و قابلیتهایی که در اختیارمان قرار میدهد، امنیت سایت را افزایش بدهیم و آن را در برابر نفوذ، حملات و فعالیتهای مشکوک مقاومتر کنیم.
البته افزونه وردفنس بهتنهایی نمیتواند امنیت سایت را صددرصد تضمین کند و عوامل دیگری مثل امنیت هاست، رمزهای عبور، سطح دسترسی کاربران و بهروزبودن وردپرس هم در امنیت سایت تأثیر دارند. علاوه بر افزونه Wordfence، میتوانیم برای افزایش امنیت وردپرس از افزونه All In One WP Security نیز استفاده کنیم. اگر سؤال یا نکتهای درباره افزونه Wordfence و افزایش امنیت سایت دارید، آن را از قسمت نظرات با ما مطرح کنید.

حسین چناری نویسنده مطلب
پس از چندین سال تجربه خوشایند و چالش برانگیز در حوزه وردپرس که در پروژههای مختلف کسب کردم، تصمیم گرفتم در مهارت وب به آموزش تجربههای کاری خودم بپردازم و اون را با شما به اشتراک بزارم. امیدوارم براتون کاربردی و مفید باشه.
لینکهای دانلود
- افزونه وودفنس نسخه رایگان 8 مگابایت